フィッシング詐欺とは、信頼できる相手やサービスを装い、偽サイトなどを通じてパスワードや認証コードなどの情報をだまし取る手口です。友達の名前で届いたメッセージでも、アカウントが乗っ取られていれば、送っているのは別の人かもしれません。
今回は、友達から届いた「お得な話」をきっかけに、情報Ⅰで学ぶフィッシング、マルウェア、個人情報、情報セキュリティの3要素、多要素認証を整理します。
「用語は聞いたことがあるけれど、違いがわからない」という人も、事件の流れに沿って考えてみましょう。
情報Ⅰサバイバル 第1話:友達のLIME、乗っ取られた件について
このシリーズは、プログラミングスクールSandboxの公式チャンネル「プログラミング研究部(プロ研)」の動画と一緒に学べる教材です。記事だけでも学習できます。
※LIMEは物語に登場する架空のサービスです。会話は記事向けに再構成しています。
深夜2時。友達から届いた「お得な話」
深夜2時、ユウキのスマホに通知が届きました。送り主は友達のハルカ。画面には、お得なキャンペーンへの登録を勧めるメッセージとリンクが表示されています。
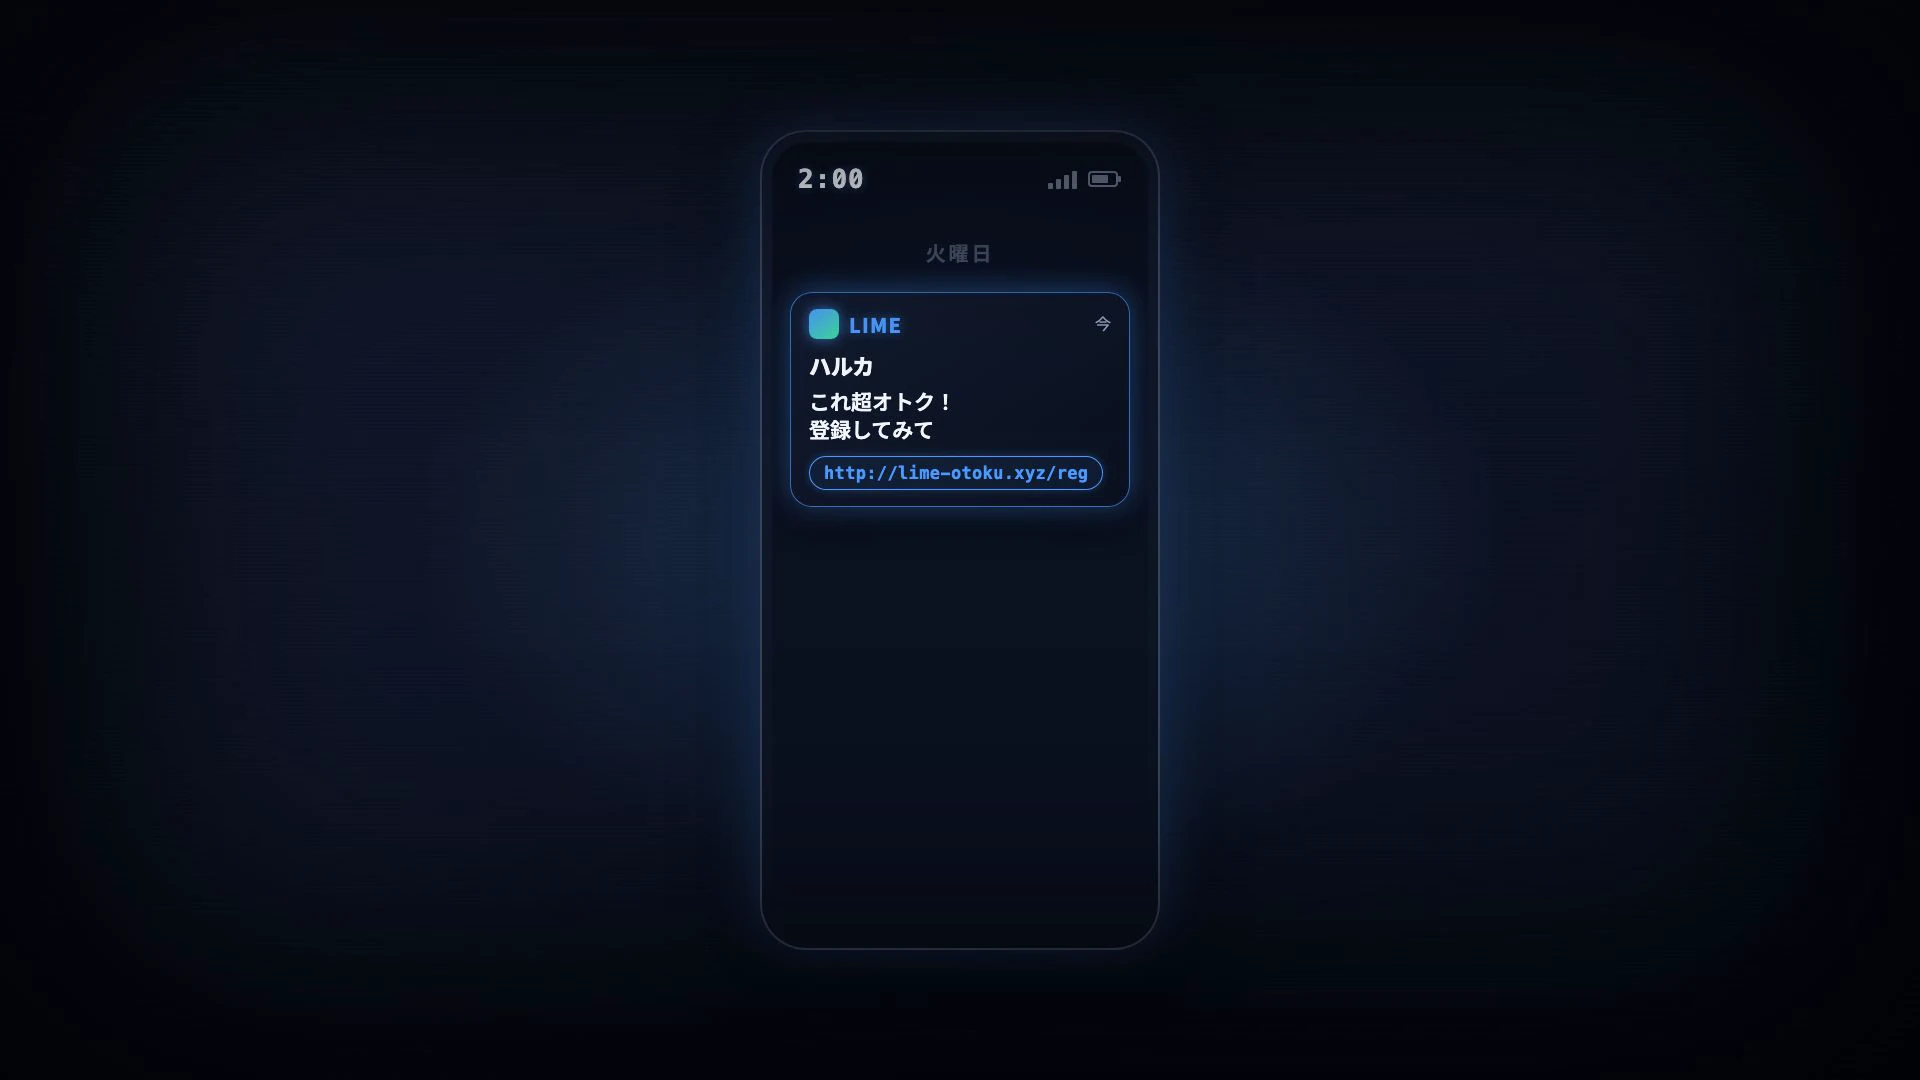
ユウキ:「ハルカからだ。何かいいもの見つけたのかな」
Sandy:「待った。そのハルカ、ほんまにハルカか?」
ユウキ:「急に哲学の授業?」
Sandy:「情報Ⅰの授業や。名前とアイコンだけで本人確認したらあかん」
実は、そのメッセージを送ったのはハルカ本人ではありませんでした。何者かがハルカのアカウントにログインし、友達に同じメッセージを送っていたのです。
では、どうして他人がログインできたのでしょうか。
フィッシング詐欺の仕組み――偽のログイン画面が入口
今回の事件は、次のように進みました。
- ハルカに、リンク付きのメッセージが届いた。
- リンクを開くと、本物に似せたログイン画面が表示された。
- ハルカがIDとパスワードを入力し、その情報が相手に渡った。
- 相手が入手した情報でログインし、ハルカになりすましてメッセージを送った。
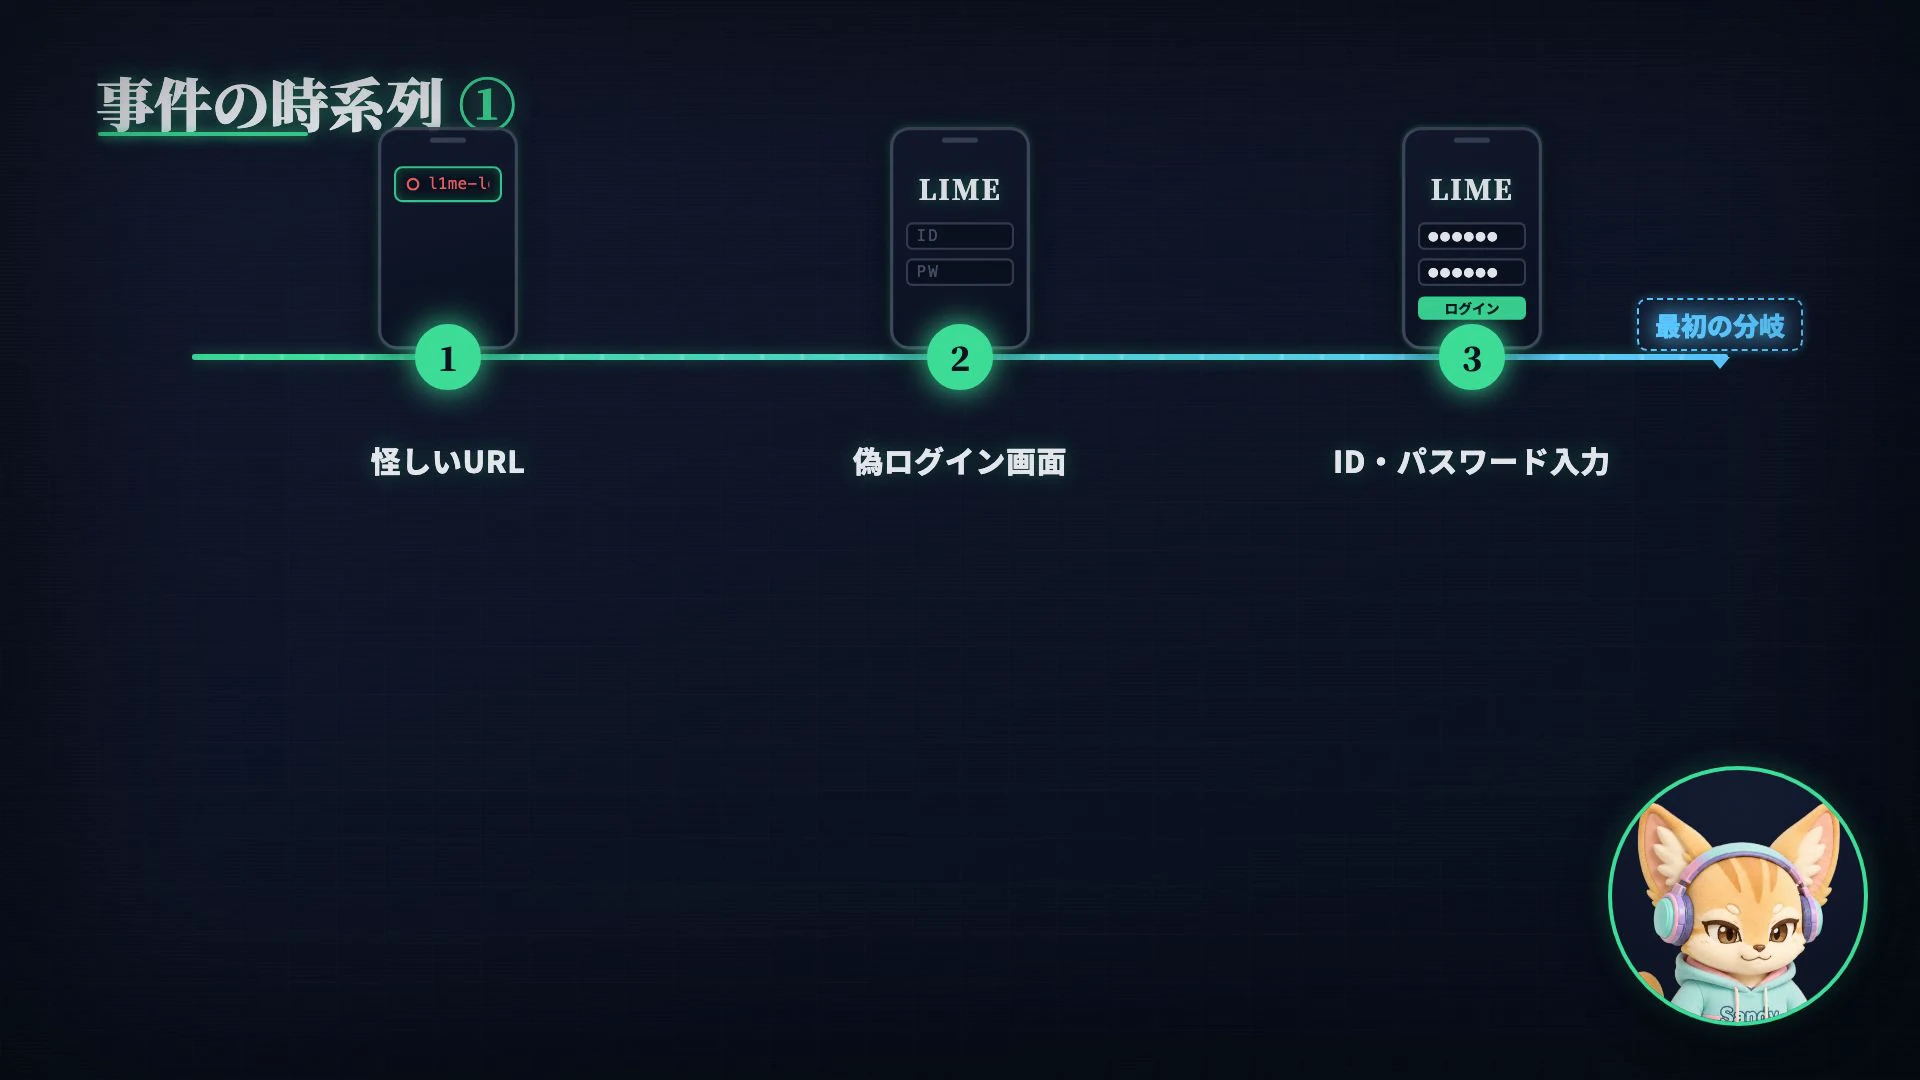
これが、フィッシングをきっかけとする乗っ取りの一例です。実際には、パスワードに加えて認証コードまで入力させようとする場合もあります。[1]
ユウキ:「鍵を壊されたんじゃなくて、偽物の受付に鍵を渡しちゃった感じか」
Sandy:「せや。受付の看板が立派でも、本物とは限らへん」
「今すぐ確認」「アカウントを停止します」「特典がもらえる」。こうした言葉は、利用者を焦らせたり、興味を引いたりするために使われます。
ここで大切なのは、リンクを開いたことと、情報を入力したことを分けて考えること。今回の物語では、偽サイトに認証情報を入力したことが乗っ取りにつながっています。「1回タップしたら必ず乗っ取られる」という意味ではありません。[1]
友達からのメッセージでも、不自然な要求なら、電話や対面など別の方法で確認しましょう。同じアカウントに「これ本当?」と返信しても、乗っ取った相手が答える可能性があります。
狙われるのはパスワードだけ?個人情報を考える
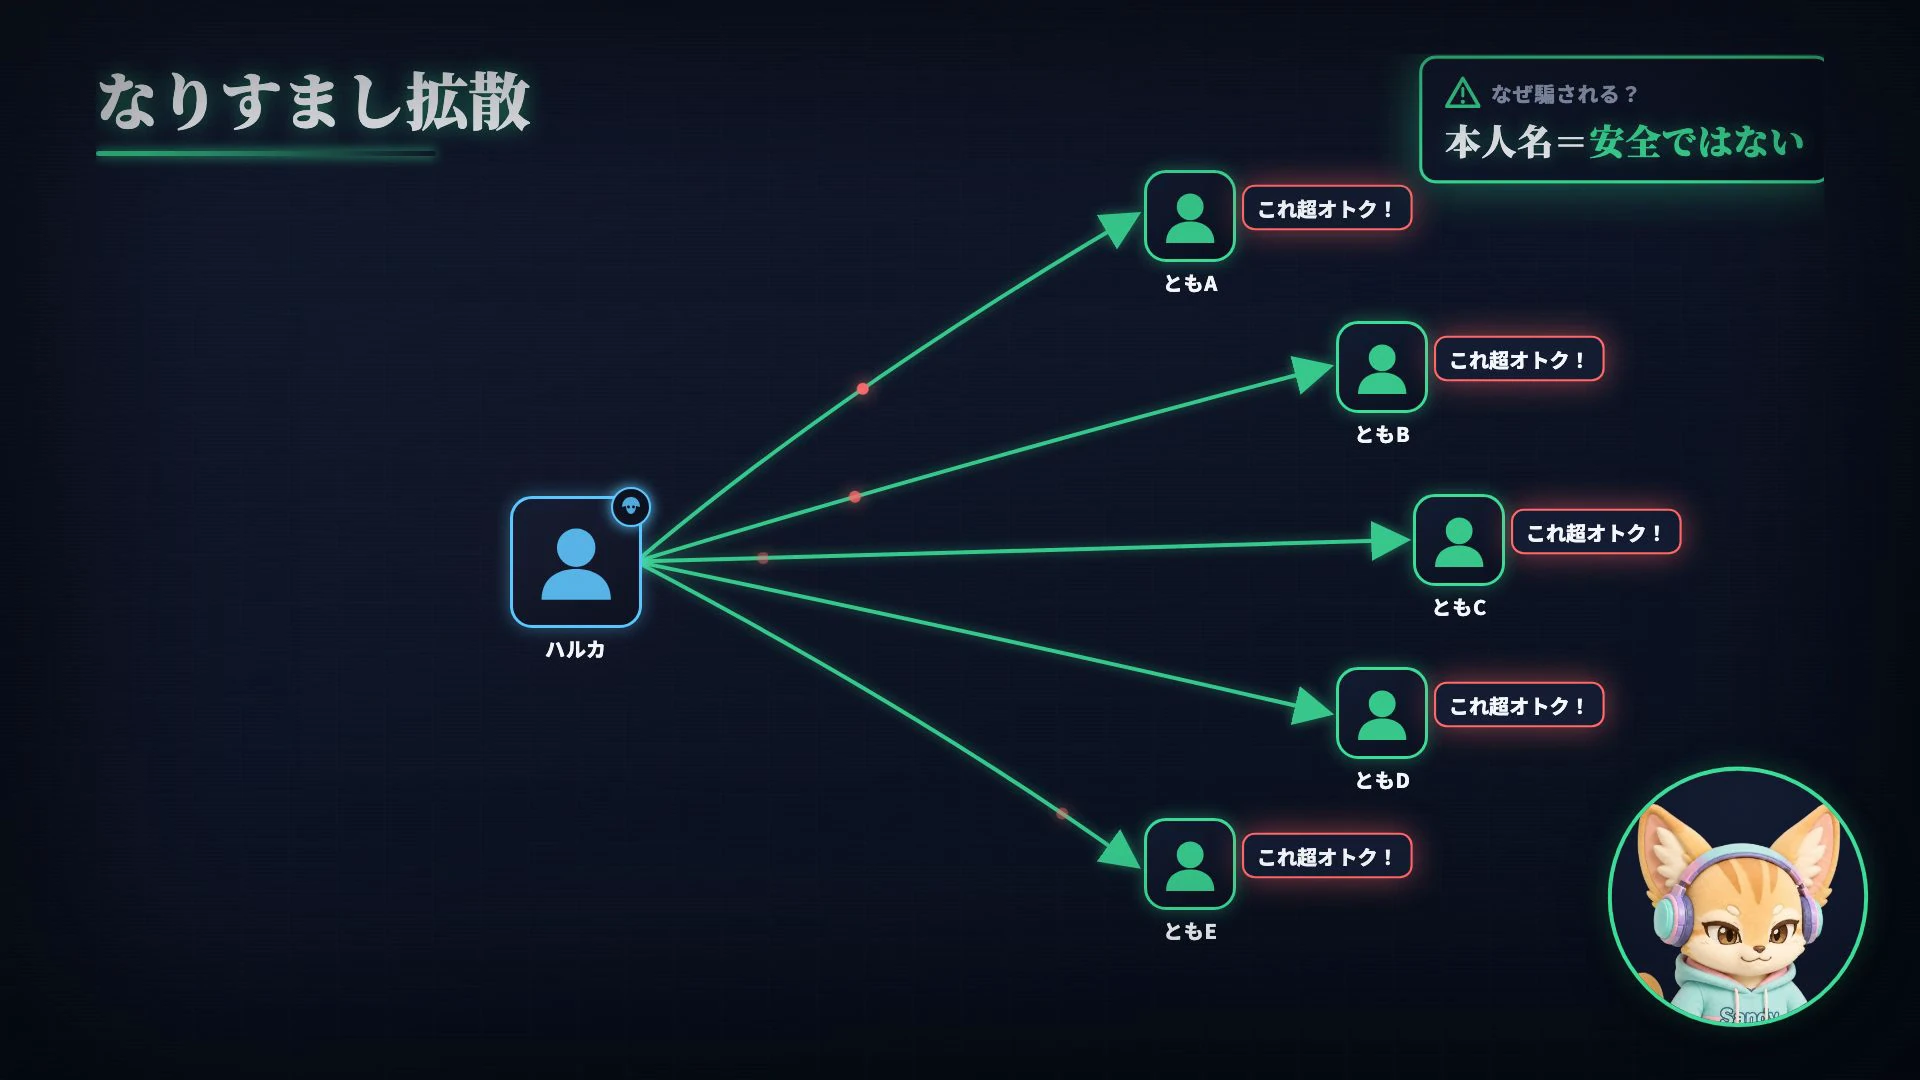
アカウントが乗っ取られると、連絡先やメッセージなども見られるおそれがあります。そこには、自分だけでなく友達の情報も含まれます。
個人情報は、氏名や住所だけではありません。 個人情報保護法では、生きている個人に関する情報で、特定の個人を識別できるものなどが該当します。他の情報と容易に照合することで識別できる場合や、個人識別符号を含む場合もあります。[2]
例えば、次の情報も、内容や他の情報との結び付きによって個人情報に当たります。
情報の例 | 考えるポイント |
|---|---|
顔写真 | 誰の写真か識別できるか |
メールアドレス | アドレス自体や他の情報との照合で個人がわかるか |
位置情報・購入履歴 | 特定の個人に結び付いているか |
「位置情報なら必ず個人情報」「名前がなければ個人情報ではない」と一律に決めないことが大切です。
また、法律上の分類にかかわらず、パスワードや認証コードは他人に渡してはいけない重要な情報です。
ユウキ:「自分のアカウントなのに、被害は自分だけじゃないんだ」
Sandy:「友達の信頼まで悪用される。それが乗っ取りの厄介なとこやな」
フィッシングとマルウェアの違い
「乗っ取られたなら、ウイルスに感染したということ?」と思うかもしれません。しかし、この2つは分けて考えます。
フィッシングは情報をだまし取る手口。マルウェアは悪意のあるソフトウェアやコードの総称です。[1][3]
用語 | 何を指す? | 例 |
|---|---|---|
フィッシング | 人をだまして情報を入手する手口 | 偽のログイン画面にパスワードを入力させる |
マルウェア | 不正な動作をするソフトウェアなど | 端末の情報を盗む、データを勝手に暗号化する |
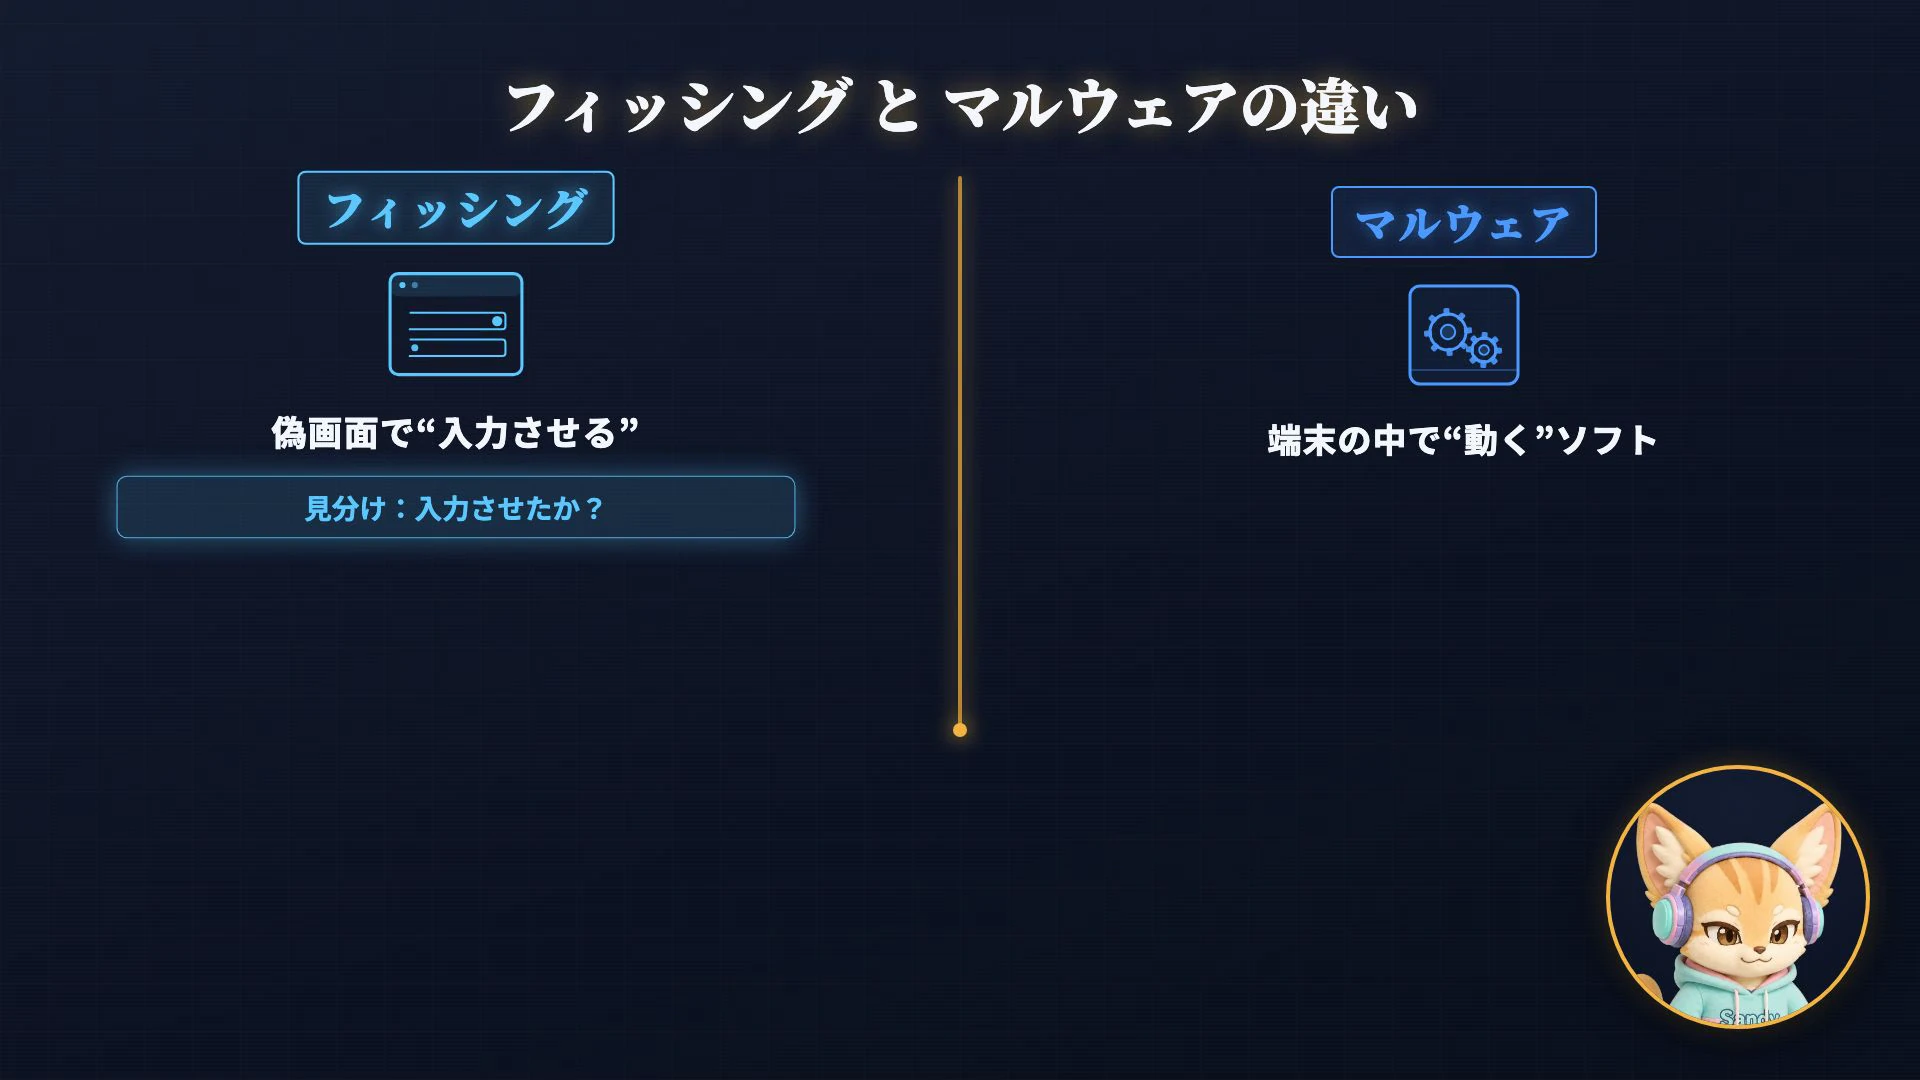
今回のハルカの事件では、偽サイトに入力した情報が悪用されています。マルウェアへの感染がなくても、このような乗っ取りは起こり得ます。
一方で、だますメッセージから不正なアプリを入れさせるなど、複数の手口が組み合わされる場合もあります。「必ずどちらか一方」とは限りません。
こうしたネットワークや情報機器に関わる犯罪を考える際の大きな言葉が「サイバー犯罪」です。問題文を読むときは、大きな分類だけでなく、具体的に何が行われたかに注目しましょう。
ウイルス・ワーム・トロイの木馬・ランサムウェア
マルウェアには、次のような種類があります。
種類 | 基本的な特徴 | 見分けるポイント |
|---|---|---|
ウイルス | 他のプログラムやファイルに寄生し、感染を広げる | 寄生先がある |
ワーム | 独立したプログラムとして自己増殖し、ネットワークなどを通じて広がる | 単独で増える |
トロイの木馬 | 正常・有用なソフトなどを装い、裏で不正な処理をする。通常、自己増殖しない | 見せかけの機能と裏の動作 |
ランサムウェア | データの暗号化や端末のロックなどを行い、復旧などと引き換えに金銭を要求する | 利用不能にして要求する |
特に混同しやすいのが、ウイルスとワームです。「自己増殖するからウイルス」とは判定できません。ワームも自己増殖するからです。 他のプログラムなどに寄生するかどうかを確認します。[3]
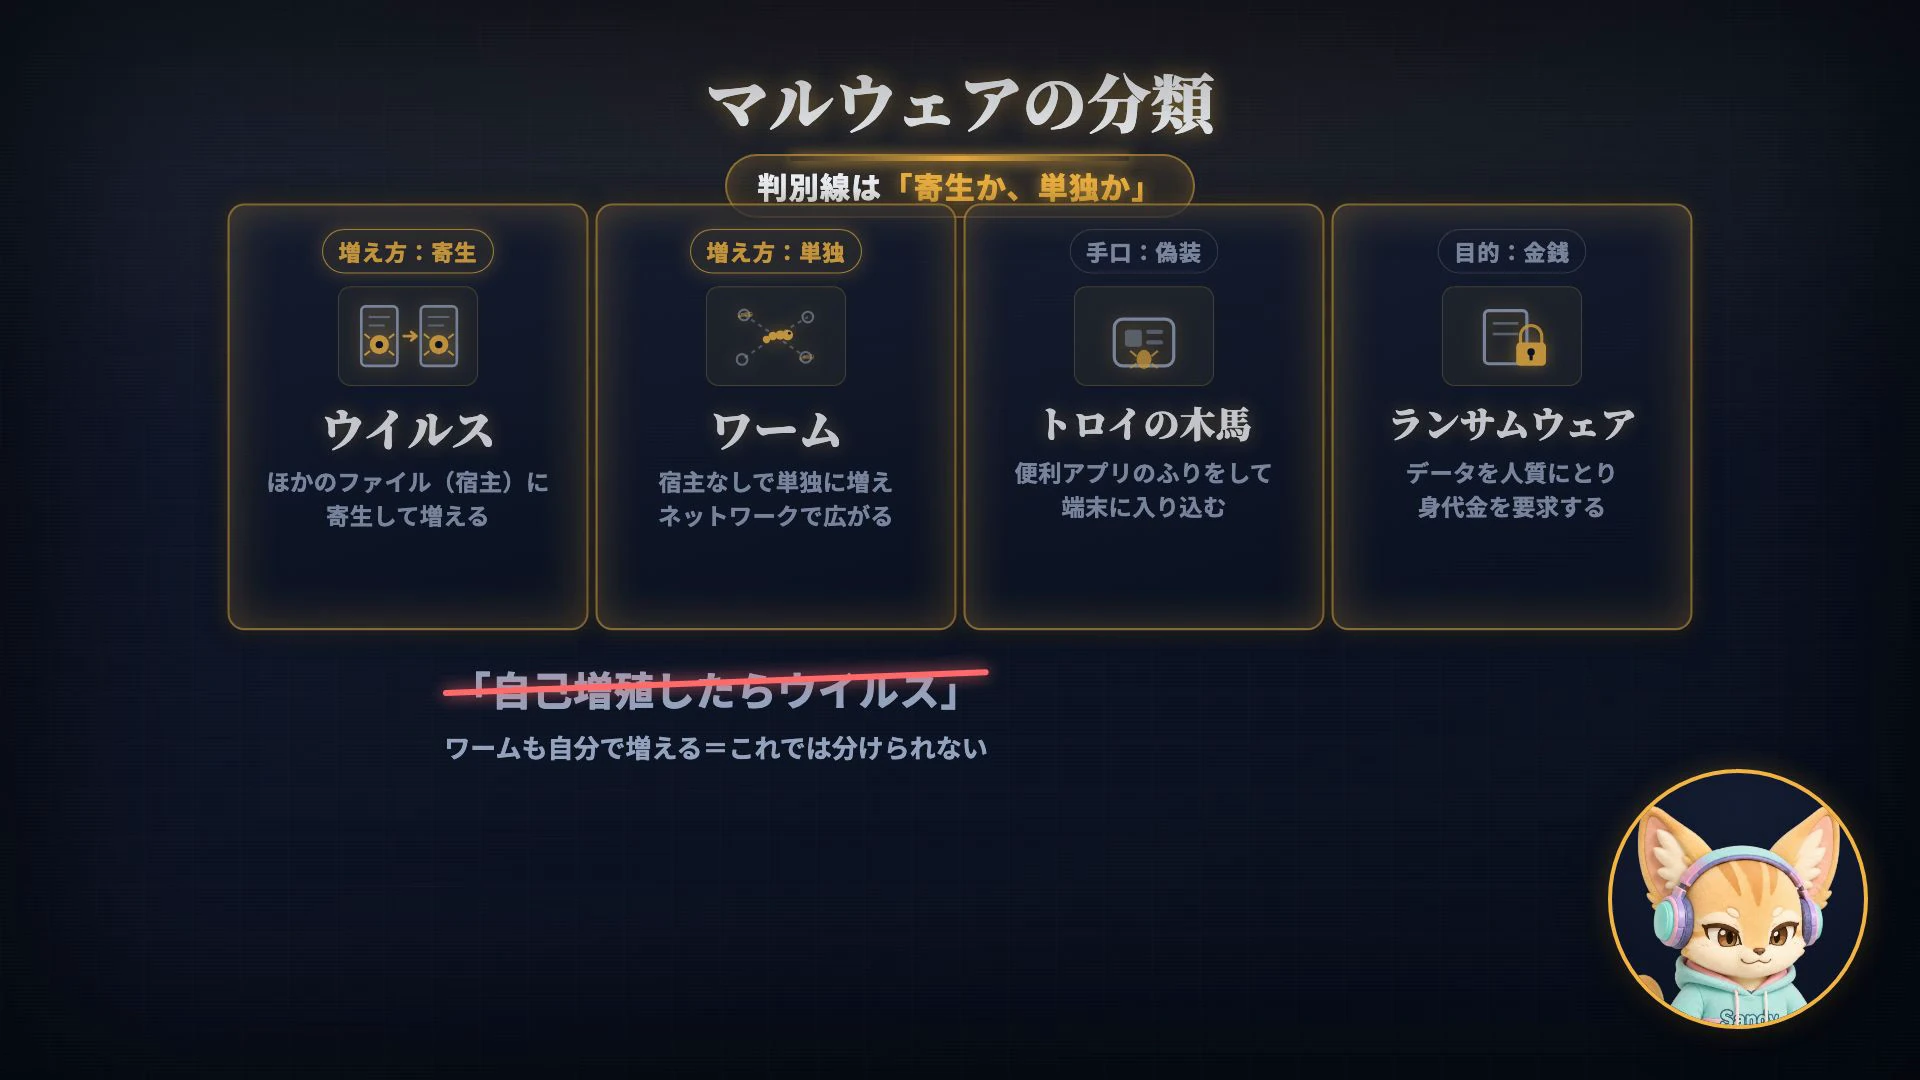
なお、これらの名称は、広がり方や目的など異なる観点を含みます。実際のマルウェアには、複数の特徴を持つものもあります。
ユウキ:「悪いやつは全部ウイルス、で済ませてた」
Sandy:「全部『虫』で済ませると、図鑑のテストは厳しいやろ。それと同じや」
情報セキュリティの3要素――何を守ればいい?
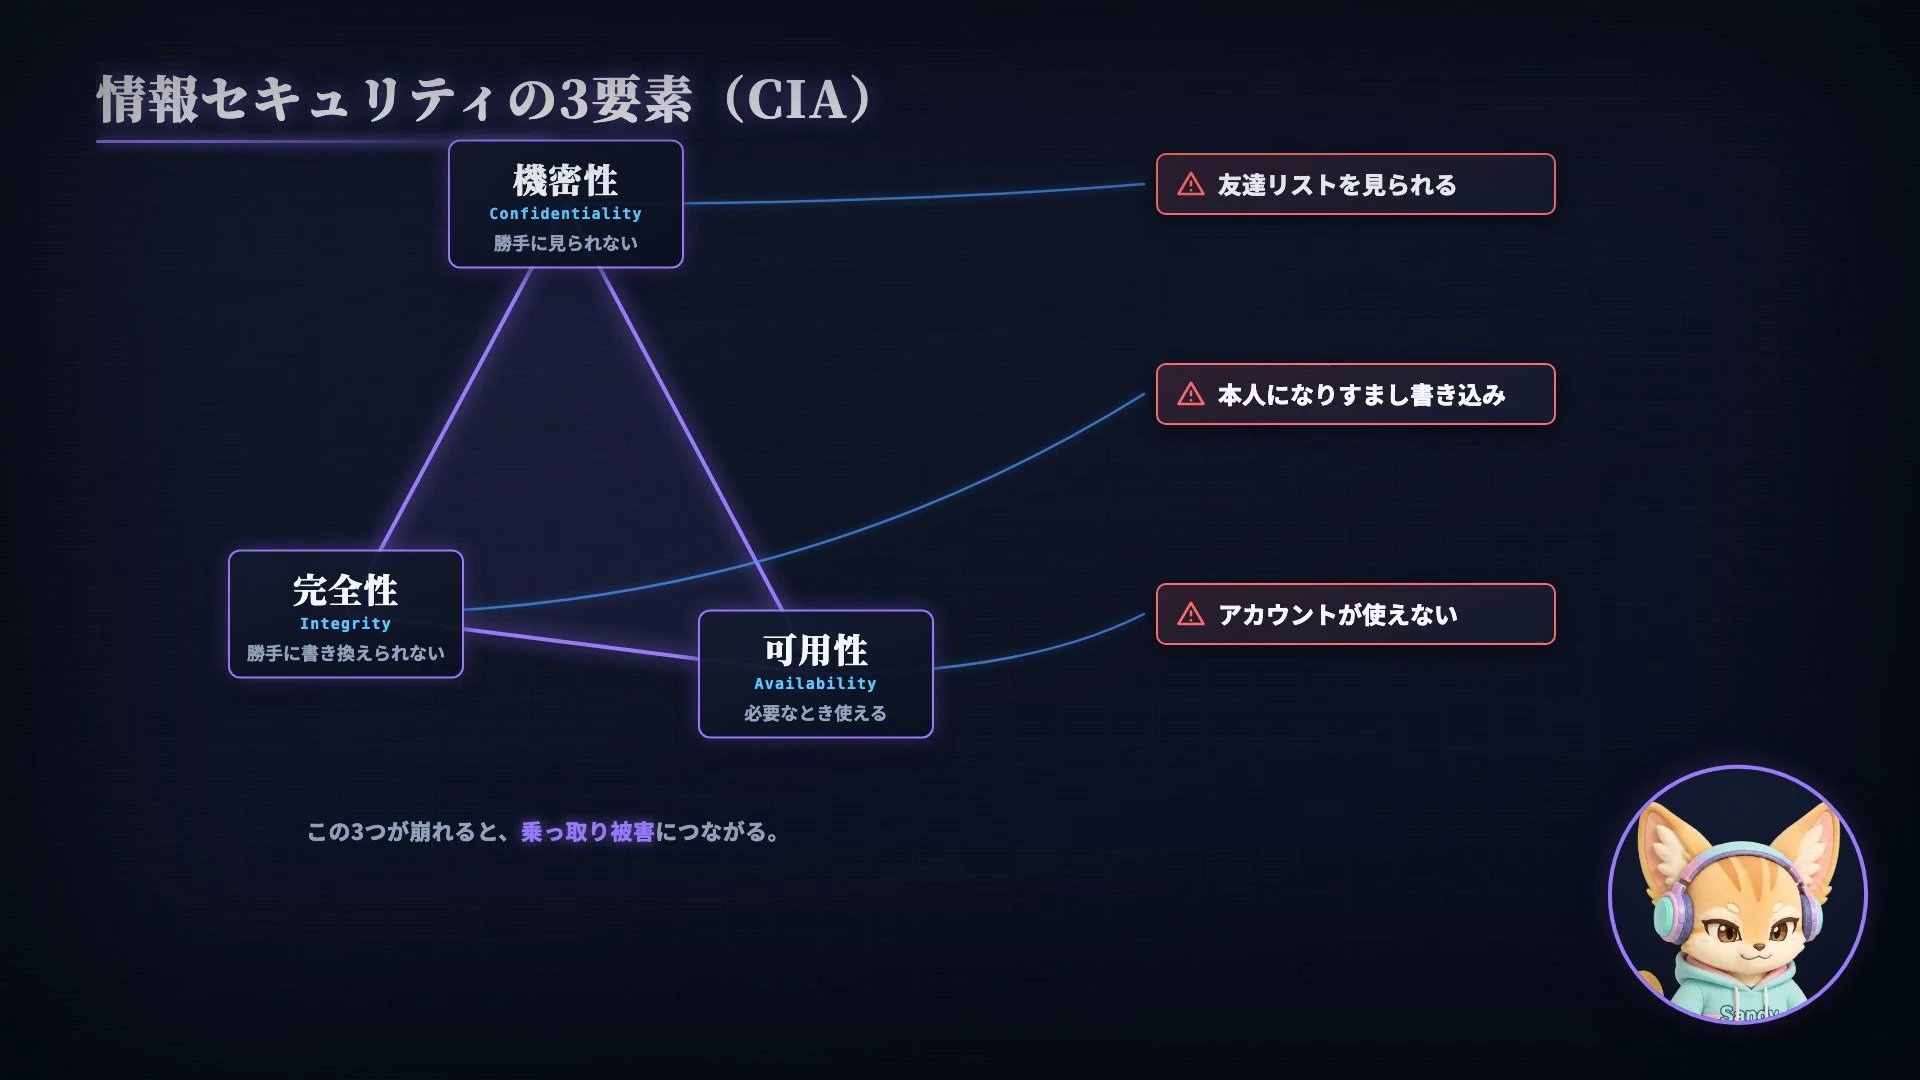
情報セキュリティで基本となるのが、機密性・完全性・可用性です。単に「秘密を守る」だけではありません。
要素 | 意味 | ハルカのアカウントで考えると |
|---|---|---|
機密性 | 許可された人だけが情報にアクセスできること | メッセージや連絡先を他人に見られない |
完全性 | 情報が正確で、欠けたり不正に変更されたりしていないこと | 登録情報や投稿を勝手に書き換えられない |
可用性 | 必要なときに、許可された人が情報やシステムを使えること | 本人が必要なときにログインして利用できる |
例えば、乗っ取った相手がメッセージを読むと機密性が、登録情報を勝手に変更すると完全性が損なわれます。本人が締め出され、利用できなくなると可用性も損なわれます。
ユウキ:「じゃあ、安全のために誰もログインできなくしたら?」
Sandy:「本人まで使えへん。それ、可用性を置き去りにしとるで」
何が起きたかを、この3つに当てはめて説明できるようにしておきましょう。
2段階認証と多要素認証は同じ?
パスワードが知られても、追加の確認によって不正ログインを防げる場合があります。その対策を理解するうえで、区別したいのが「段階」と「要素」です。[4]
2段階認証は、認証を2つの段階で行うこと。多要素認証は、異なる種類の要素を2つ以上組み合わせることです。
認証の要素は、次の3種類に分けられます。
要素 | 内容 | 例 |
|---|---|---|
知識情報 | 本人が知っているもの | パスワード、暗証番号 |
所持情報 | 本人が持っているもの | セキュリティキー、登録した端末の認証アプリ |
生体情報 | 本人の身体的特徴 | 指紋、顔の特徴 |
例えば、パスワードと登録端末の認証アプリを組み合わせれば、「知識」と「所持」という異なる要素による認証になります。
一方、パスワードを確認してから別の暗証番号を確認する場合、2段階でも両方とも知識情報です。これだけでは多要素認証になりません。
ユウキ:「パスワードを2回入れたら、2種類にはならないのか」
Sandy:「カレーを2皿頼んでも、料理の種類は1つやからな」
サービスが「2段階認証」と呼ぶ仕組みが、多要素認証に当たることもあります。ただし、言葉そのものは同義ではありません。
また、多要素認証も万能ではなく、偽サイトに認証コードまで入力させる手口があります。設定して終わりにせず、入力する場所や認証要求も確認しましょう。[1][4]
事件の連鎖を止めるための3つの行動
ハルカの事件から、日常でできる対策も整理しておきます。
1.メッセージのリンクから、すぐにログインしない
確認が必要なときは、普段使っている公式アプリや保存済みのブックマークからアクセスします。友達からの不自然な連絡は、電話や対面など別の経路で確認しましょう。
URLや送信者の確認も大切ですが、見た目だけで安全と断定しないことがポイントです。
2.パスワードを使い回さない
同じパスワードを複数のサービスで使うと、1つから漏れた情報が別のサービスでも悪用されるおそれがあります。サービスごとに異なる、十分に長いパスワードを設定しましょう。[1]
3.多要素認証を設定し、異変があれば公式の復旧手順へ
利用できるサービスでは、多要素認証を設定します。乗っ取りに気付いた場合は、公式の案内に従ってアカウントの復旧、パスワード変更、ログイン中の端末やセッションの確認などを進めます。
友達への注意喚起は、安全な別の連絡手段を使いましょう。怪しいメッセージを止めることが、被害の拡大防止につながります。
ユウキは別の連絡手段でハルカに確認し、偽のメッセージが送られていることを伝えました。
ユウキ:「お得な話かと思ったら、情報Ⅰの勉強になった」
Sandy:「今回は知識を持って帰れた。それが一番お得や」
共通テスト対策:用語を「判断した理由」とセットで覚える
用語の意味がわかったら、次は状況に当てはめてみましょう。以下は本記事のオリジナル学習例で、実際の共通テストの出題ではありません。
状況 | 対応する用語 | 判断した理由 |
|---|---|---|
本物に似せたログイン画面へ誘導し、パスワードを入力させた | フィッシング | 偽の画面で認証情報をだまし取っている |
ファイルを勝手に暗号化し、復旧と引き換えに金銭を要求した | ランサムウェア | 利用不能にしたデータの復旧を条件に要求している |
添付ファイルの実行後、他のプログラムに寄生して感染を広げた | ウイルス | 他のプログラムに寄生している |
他のプログラムに寄生せず、単独で自己増殖してネットワークに広がった | ワーム | 単独で自己増殖している |
注意したいのは、「添付ファイルを開いたら被害が出た」という情報だけでは、ウイルスと断定できないことです。入口だけでなく、寄生や増殖など、その後の動作まで読み取ります。
最後に、表を隠して次の3つを自分の言葉で説明してみてください。
- フィッシングとマルウェアは、何が違う?
- 本人がログインできなくなったとき、3要素のどれが損なわれる?
- パスワードと暗証番号だけでは、なぜ多要素認証にならない?
答えの要点は、それぞれ「手口とソフトウェアの違い」「可用性」「両方とも知識情報」です。理由まで説明できれば、用語同士の違いを理解できています。
今回の重要ポイント
- フィッシング:信頼できる相手などを装い、情報をだまし取る手口。
- 個人情報:氏名だけでなく、他の情報との容易な照合で個人を識別できる場合なども含む。
- マルウェア:悪意のあるソフトウェアなどの総称。ウイルスはその一種。
- 情報セキュリティの3要素:機密性・完全性・可用性。
- 多要素認証:知識・所持・生体の異なる要素を2つ以上組み合わせる。2段階認証とは区別する。
友達の名前で届いたからといって、本人が送ったとは限りません。「誰から届いたように見えるか」に加えて、「何をさせようとしているか」を考えましょう。
情報Ⅰの学びを、ものづくりへ
今回学んだ「どう本人確認するか」「誰が情報を見られるか」は、アプリを作る側にとっても大切な視点です。プログラミングスクールSandboxでは、プログラミングや作品制作を通じた学びを提供しています。
参考資料
用語・対策の確認に使用した資料です。物語は第1話の台本に基づいています。