「URLがhttpsで始まっているし、ちゃんとした通販サイトだよね?」
そう思って振り込んだのに、商品が届かなかったら……。
HTTPSで通信が守られていても、その店が商品を送ってくれるとは限りません。
先に結論:通信・相手・契約の3つを確かめよう
- 通信:HTTPSは、通信途中での盗み見や改ざんなどを防ぐ仕組み。店の信用の保証ではありません。
- 相手:誰が売っているか、代金は誰に渡るかを確認する。会社情報が書いてあるだけで安心しないこと。
- 契約:総額・支払方法・届く時期・返品条件などを、注文前に確認する。
電子商取引(EC)は、ネットワークを使った商品やサービスの売買です。この記事では、限定フィギュアを注文したハルカの事件から、取引と決済の仕組み、通販の確認ポイントを学びます。関連する攻撃の手口と、情報を守る3要素も整理します。
動画で学びたい人は、情報Ⅰサバイバルの再生リストも活用してください。
鍵マークがあったのに、通販サイトが消えた
ハルカが見つけたのは、限定フィギュアを扱う「ホシノストア」。「在庫あり」「残り2点」「本日中の入金で確保」。しかも価格は定価です。
ハルカ「えっ、まだ買えるんだ。」
指定口座に代金を振り込みましたが、2週間たっても商品は届かず、返信もありません。ついにはサイトごと消えてしまいました。
ホシノストアは動画内の架空の通販サイトで、この事件も架空の物語です。
ユウキ「でも、鍵マークが付いてたんでしょ?」
Sandy「そこや。通信が守られとることと、相手を信用できることは別やねん。」
HTTPSは通信を守る仕組みで、販売者の誠実さや商品の到着を保証しません。
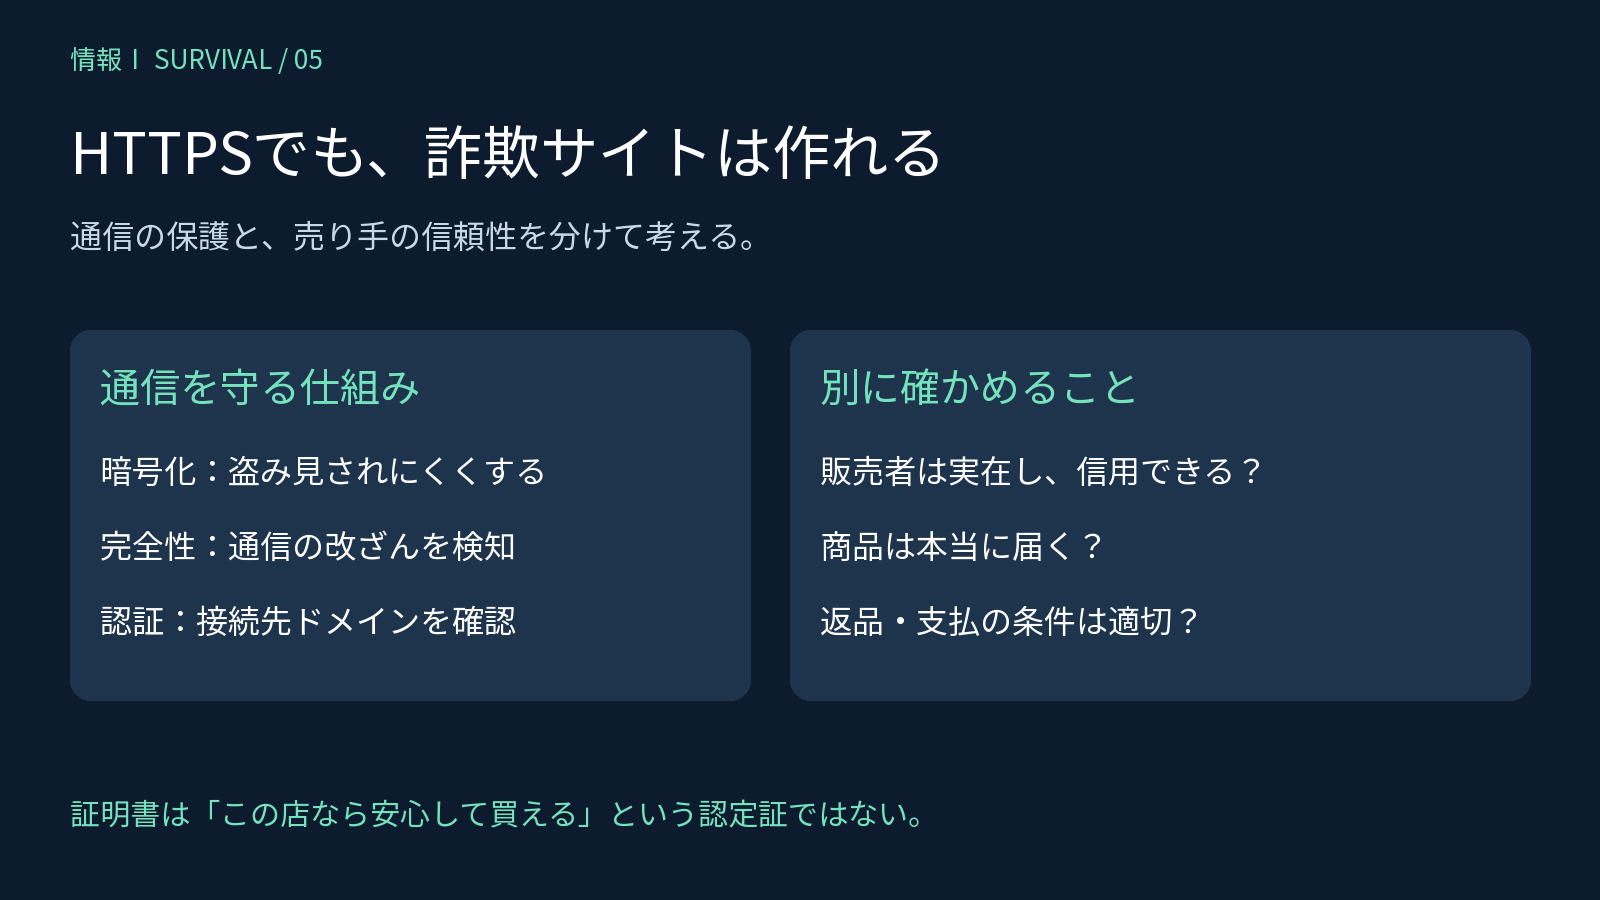
通信の保護と、販売者を信用できるかの確認は別です。
HTTPSではTLSという仕組みを使い、通信の暗号化、改ざんの検知、証明書を使った接続先の認証などを行います。ただし、詐欺サイトも、自分が用意したドメインの証明書を取得できます。
つづりが少し違う偽ドメインへの通信が暗号化されても、目的の公式ショップに接続できたことにはなりません。ブラウザーによって表示アイコンも異なるため、鍵の絵だけを探すのではなく、URLや接続情報を確認しましょう。
電子商取引の分類:B2C・C2C・B2B
取引の相手に注目すると、ECは次のように整理できます。BはBusiness(企業)、CはConsumer(消費者)です。
分類 | 取引する相手 | 例 |
|---|---|---|
B2C | 企業と消費者 | ショップから個人が商品を買う |
C2C | 消費者同士 | 個人が使わなくなった本を別の個人に売る |
B2B | 企業同士 | メーカーが別の会社から部品を仕入れる |
フリマアプリでも事業者が出品することがあります。サイトの見た目だけで分類せず、実際の売り手と買い手を確認します。
エスクロー:代金を第三者がいったん預かる
エスクローは、売り手と買い手の間に第三者が入り、代金などをいったん預かって、決められた条件の確認後に引き渡す仕組みです。
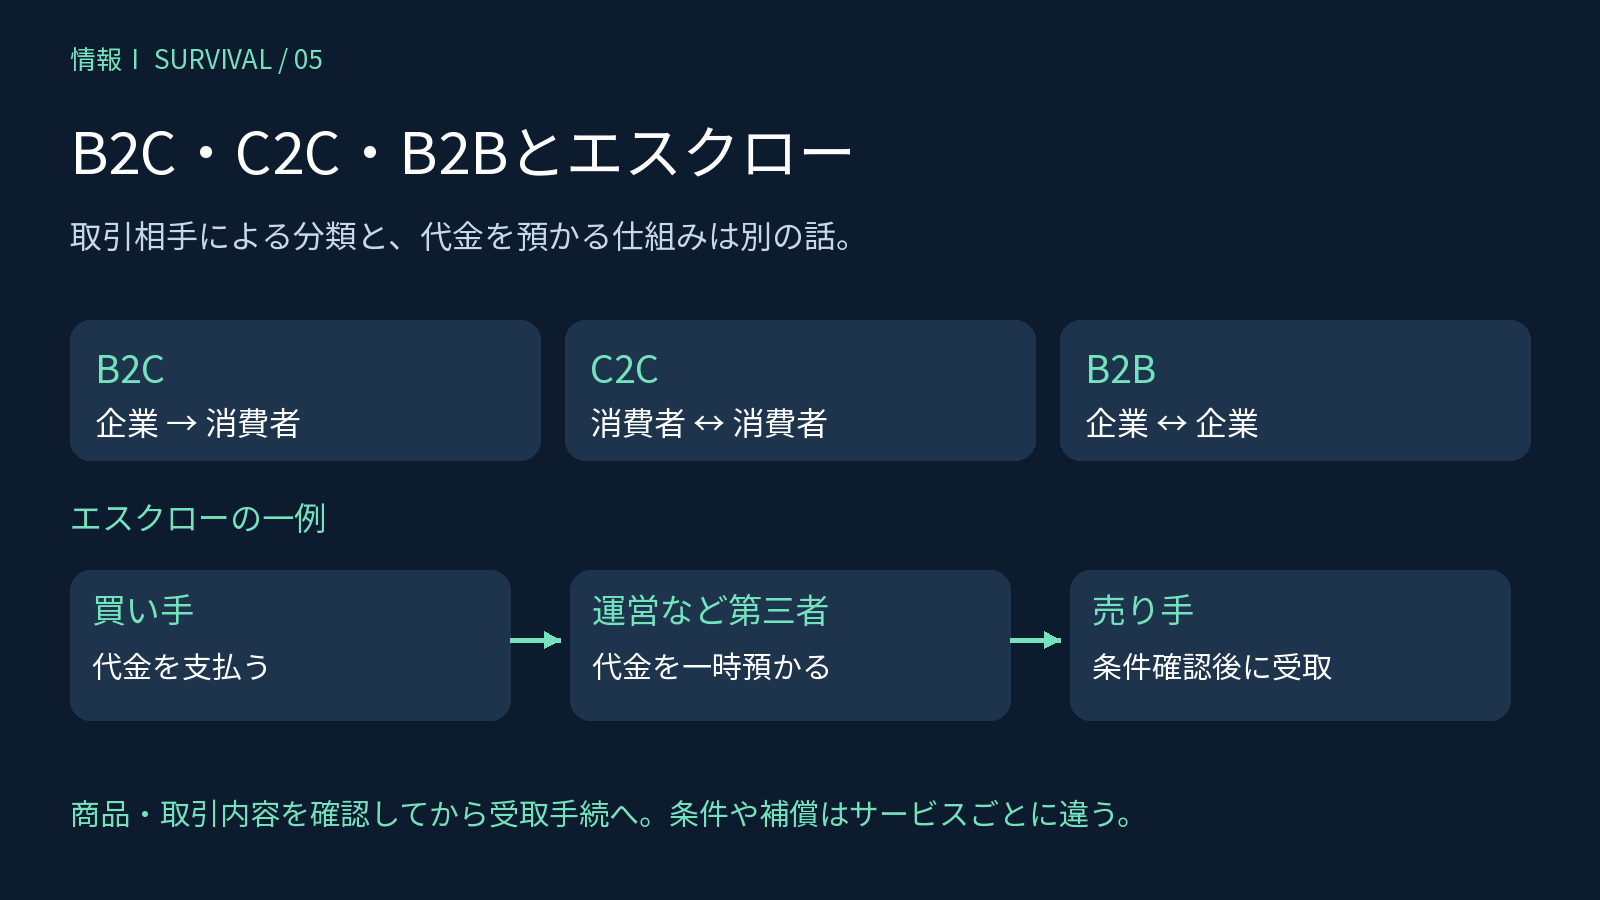
代金の預かりはリスクを減らす仕組み。受取手続や補償の条件も確認します。
フリマサービスを例にすると、基本の流れは次のようになります。
- 買い手が支払い、運営側が代金を預かる。
- 売り手が商品を発送し、買い手が届いた商品を確認する。
- サービス所定の受取確認などの条件を満たした後、売り手に代金が渡る。
商品が届く前に「先に受取評価して」と言われても、手続を終えないようにしましょう。 受取評価は、届いた商品を確認してから行います。
ただし、エスクローがあれば何でも補償されるわけではありません。確認方法、支払条件、補償の対象や申請期限はサービスごとに異なります。
「手数料がもったいないから、アプリの外で振り込んで」と誘われると、サービス内の記録や保護を失うおそれがあります。C2Cという分類そのものが安全を保証するわけでも、すべてのC2Cにエスクローがあるわけでもありません。
電子決済は「前払い・即時払い・後払い」で整理
決済方法は、利用者がいつお金を支払うかに注目して分類します。
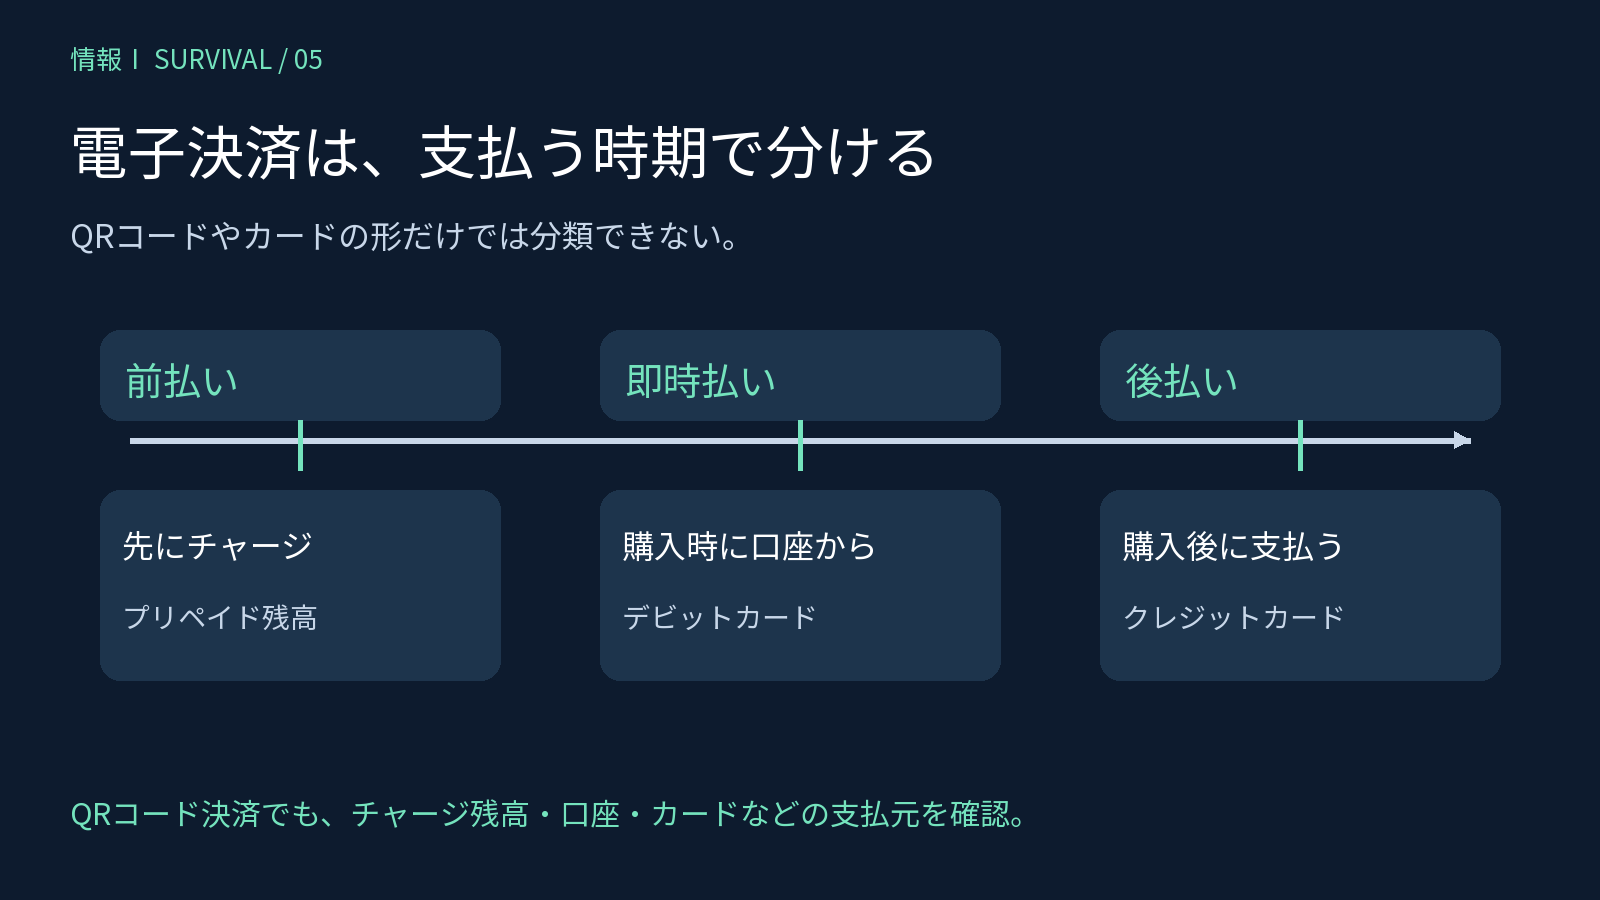
QRコード決済という名前だけで、前払いか後払いかは決まりません。
分類 | 支払うタイミング | 代表例 |
|---|---|---|
前払い | 購入前にチャージするなど、先に支払う | プリペイドカード、チャージした交通系IC残高 |
即時払い | 購入時に口座から引き落とされる | デビットカード |
後払い | 購入後、決められた日に支払う | クレジットカード |
QRコード決済は、コードを使って支払情報をやり取りする方法です。チャージ残高を使うのか、口座から引かれるのか、クレジットカードで支払うのかによって分類が変わります。
ここで、銀行振込による商品の前払いと、プリペイド残高へのチャージも区別しましょう。どちらも「先に払う」場面がありますが、代金の行き先や、トラブル時の手続は同じではありません。
暗号資産も、円などの法定通貨とは別のものです。2020年5月施行の法改正で、法令上の呼称は「仮想通貨」から「暗号資産」に変わりました。
ソーシャルエンジニアリング・DoS・標的型攻撃
ここまでは、お金のやり取りの仕組みを見てきました。ここからは、関連する情報セキュリティの用語を整理します。以下の攻撃が、すべて今回の事件で起きたわけではありません。
ハルカを焦らせたのは、「今買わないと逃すかもしれない」という気持ちでした。安全性を考えるときは、システムだけでなく、人の判断が狙われることにも注意します。
攻撃は、手口・目的・標的など、異なる観点で整理します。分類は互いに重なる場合があります。
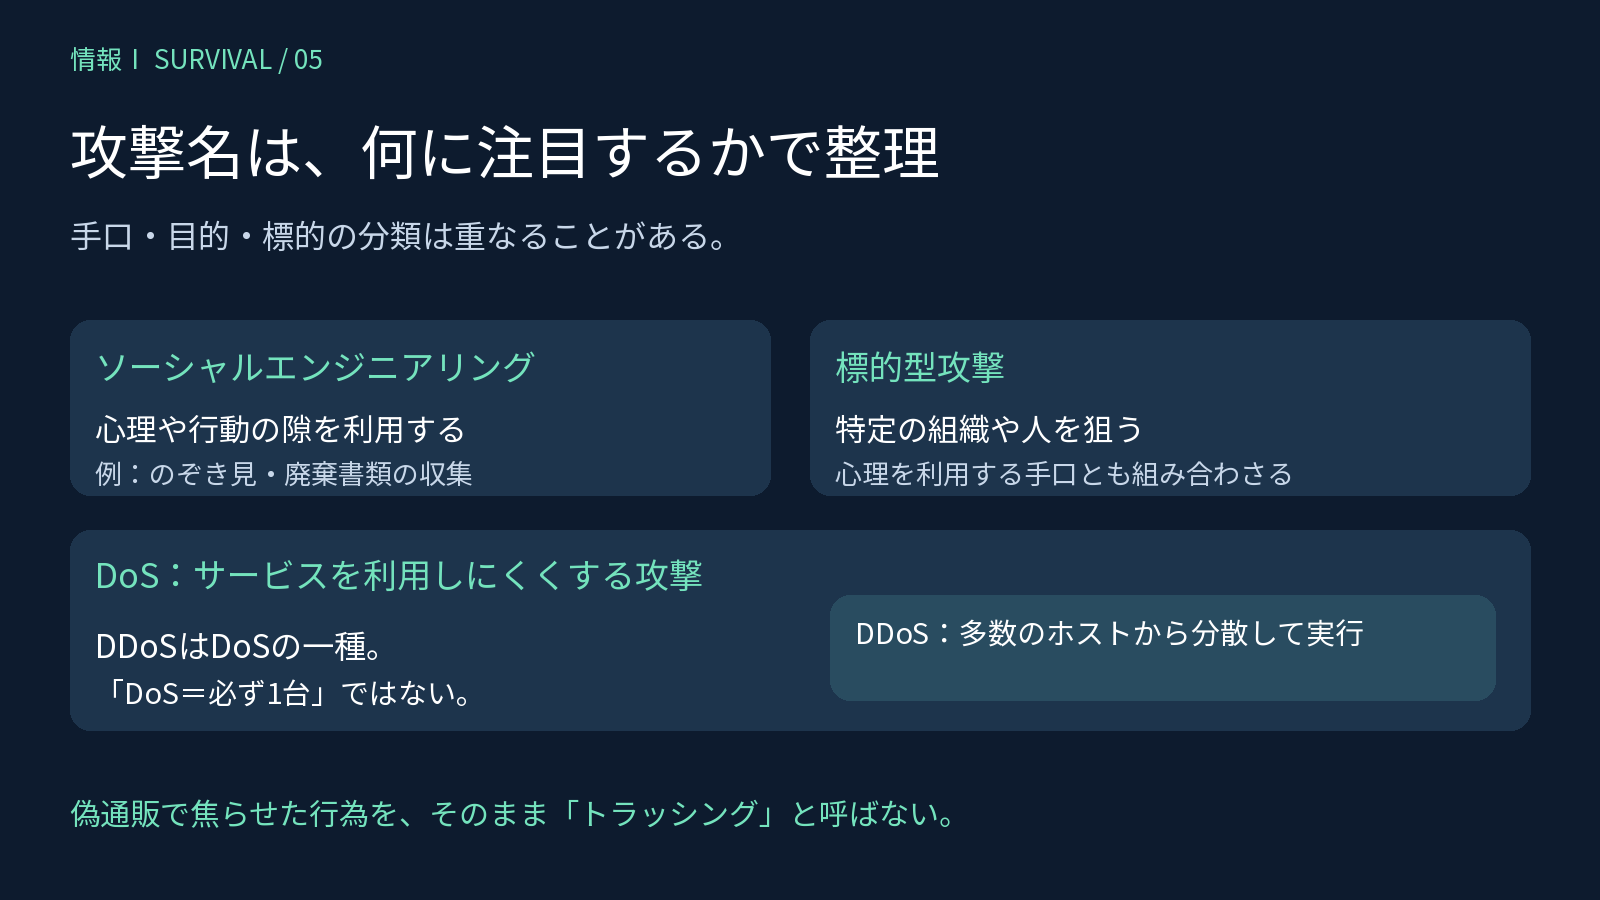
DDoSはDoSの一種で、手口・標的などの分類は重なる場合があります。
用語 | 注目する点 | 例 |
|---|---|---|
ソーシャルエンジニアリング | 人の心理や行動の隙をどう利用するか | 担当者を装ってパスワードを聞き出す |
DoS攻撃 | サービス利用を妨げる攻撃か | 大量の通信や弱点の悪用でサービスを使えなくする |
DDoS攻撃 | DoS攻撃を多数のホストから分散して行うか | 多数の機器から同じサーバーへ通信を集中させる |
標的型攻撃 | 特定の相手を狙っているか | 特定企業の業務に合わせた偽メールを送る |
覚えるときは、「人の隙」「サービス妨害」「分散したサービス妨害」「特定の相手」という違いに注目しましょう。
ソーシャルエンジニアリング:人の心理や行動の隙を突く
人の心理や行動上の隙を利用して、秘密情報を得たり、不正な操作をさせたりする手口です。
- ショルダーハッキング:肩越しなどから画面や入力をのぞき見る。
- トラッシング:廃棄された書類などから情報を集める。
- なりすまし:担当者などを装い、情報の提供や操作を求める。
「本日限り」という表示だけで詐欺とは断定できません。しかし、確認をさせないほど急がせる言い方は、一度止まって考える手掛かりになります。
なお、今回の偽通販の事件で、廃棄書類から情報を盗んだわけではありません。「人の隙を突く」という共通点があっても、事件そのものをトラッシングと呼ばないようにしましょう。
DoS・DDoS:サービスを使いにくくする
DoS(サービス妨害)攻撃は、正当な利用者によるサービス利用を妨げる攻撃です。大量の通信で負荷をかけるほか、弱点を悪用する方法もあります。
DDoSは、多数のホストから分散して行うDoS攻撃の一種です。 単一の送信元からの例と対比すると理解しやすいですが、DoSという言葉自体が「必ず1台から」という意味ではありません。
また、DDoSに使われる機器が、すべて攻撃者自身の機器とは限りません。
標的型攻撃:特定の組織や人を狙う
特定の相手を狙い、仕事内容や取引先などに合わせたメールを送り込む手口が代表例です。メール以外の経路もあります。
「標的型」は誰を狙うか、「ソーシャルエンジニアリング」はどう人を利用するかという観点です。取引先を装った標的型メールが、人の心理を利用する場合もあります。
注文前に確認する販売者と、最終確認画面の6項目
会社名、住所、連絡先などは「特定商取引法に基づく表記」や会社概要で確認します。ただし、他社の情報を盗用する偽サイトもあるため、欄が埋まっていることと、記載が本当であることは別です。
公式サイトを別に探す、住所や電話番号に不整合がないか調べるなど、サイト外の情報とも照合しましょう。個人名義の口座だから必ず詐欺とは言えませんが、販売者と振込名義の不一致や、途中で銀行振込だけに変わる場合などは注意が必要です。
日本向けに通信販売をする海外事業者にも、特定商取引法が適用される場合があります。「海外サイトだから日本のルールは無関係」と一律には言えません。
注文を確定する直前には、6つの契約事項を確認しましょう。
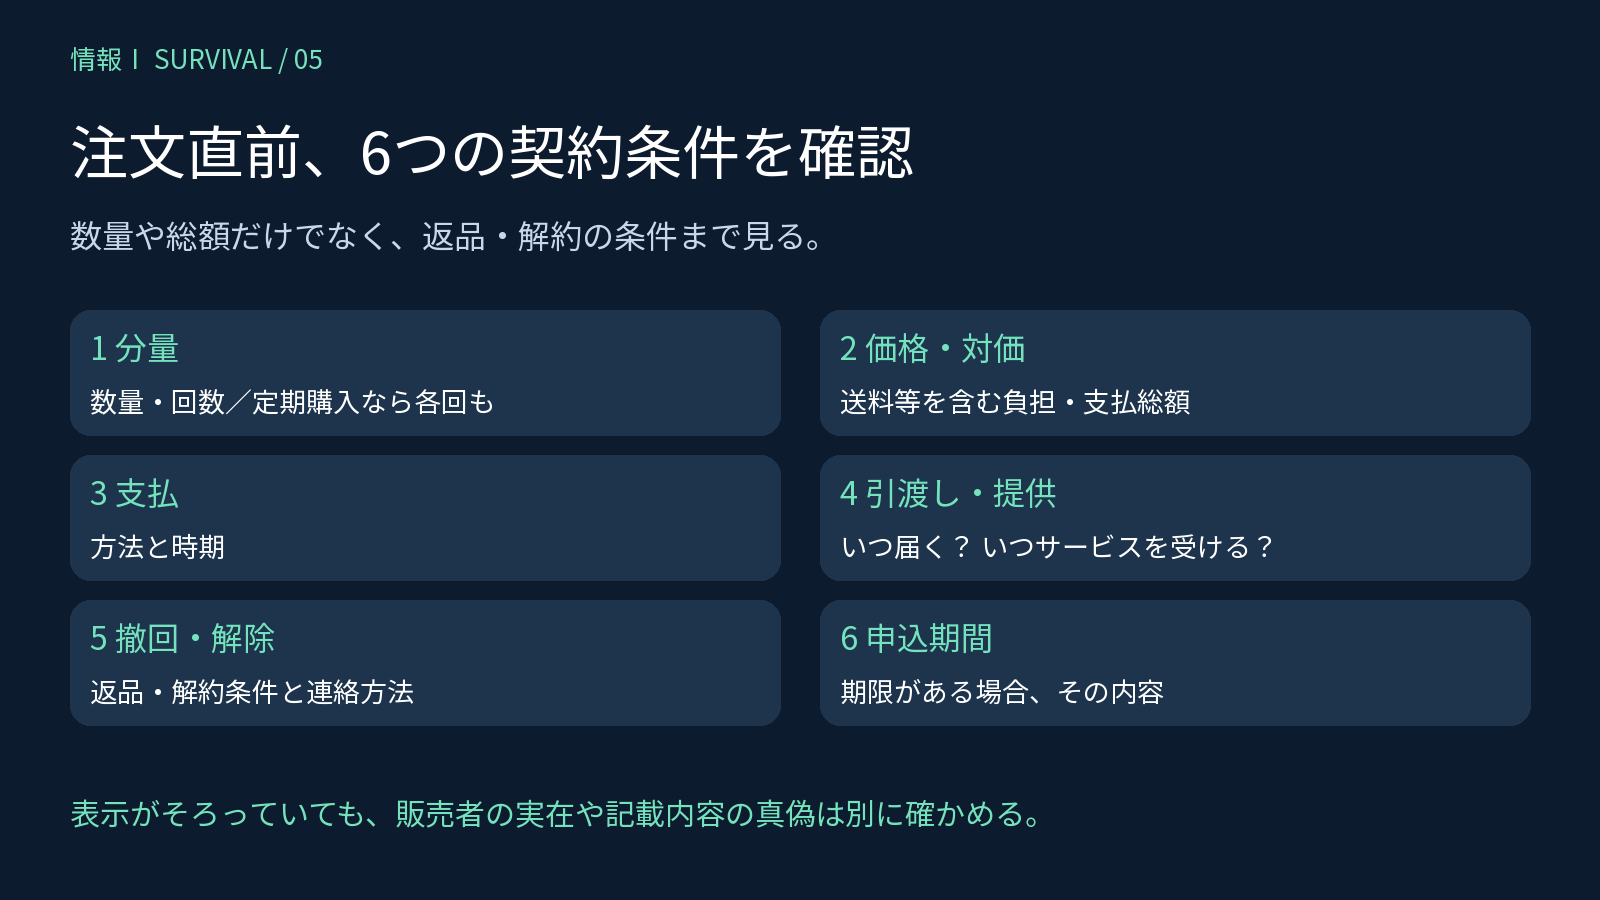
最終確認画面で契約条件を読み、表示内容自体の真偽も確かめます。
- 分量:商品の数量、サービスの回数など。
- 販売価格・対価:送料などの負担や、支払総額。
- 支払の時期・方法:いつ、何で支払うか。
- 引渡し・提供時期:いつ商品が届くか。
- 申込みの撤回・解除:返品・解約の条件や連絡方法。
- 申込期間:期限がある場合、その内容。
定期購入では、初回だけでなく2回目以降の代金や回数も確認します。不明な条件が残ったまま、急いで確定ボタンを押さないことが大切です。
通信販売にクーリング・オフはある?
通信販売には、特定商取引法上のクーリング・オフ制度はありません。 だからといって、どんな場合も返品や解除ができないわけではありません。
「気が変わった」など購入者都合の返品では、次のように考えます。
返品条件の表示 | 基本の扱い |
|---|---|
返品特約が適切に表示されている | 原則として、その返品条件に従う |
返品特約がない | 商品を受け取った日を含む8日以内なら、購入者の送料負担で返品できる制度がある |
これは、通信販売の商品についての返品ルールです。クーリング・オフとは別の制度で、サービス契約などに一律に当てはまるものではありません。
壊れている、注文と違う、そもそも届かないといった場合は、購入者都合の返品とは分けて考えます。「返品不可」の一言ですべての問題が終わるわけではありません。C2Cにも、事業者から買う通販のルールがそのまま当てはまるとは限りません。
情報の安全性を支える3要素:機密性・完全性・可用性
情報セキュリティでは、機密性・完全性・可用性という3つの観点で守る対象を考えます。
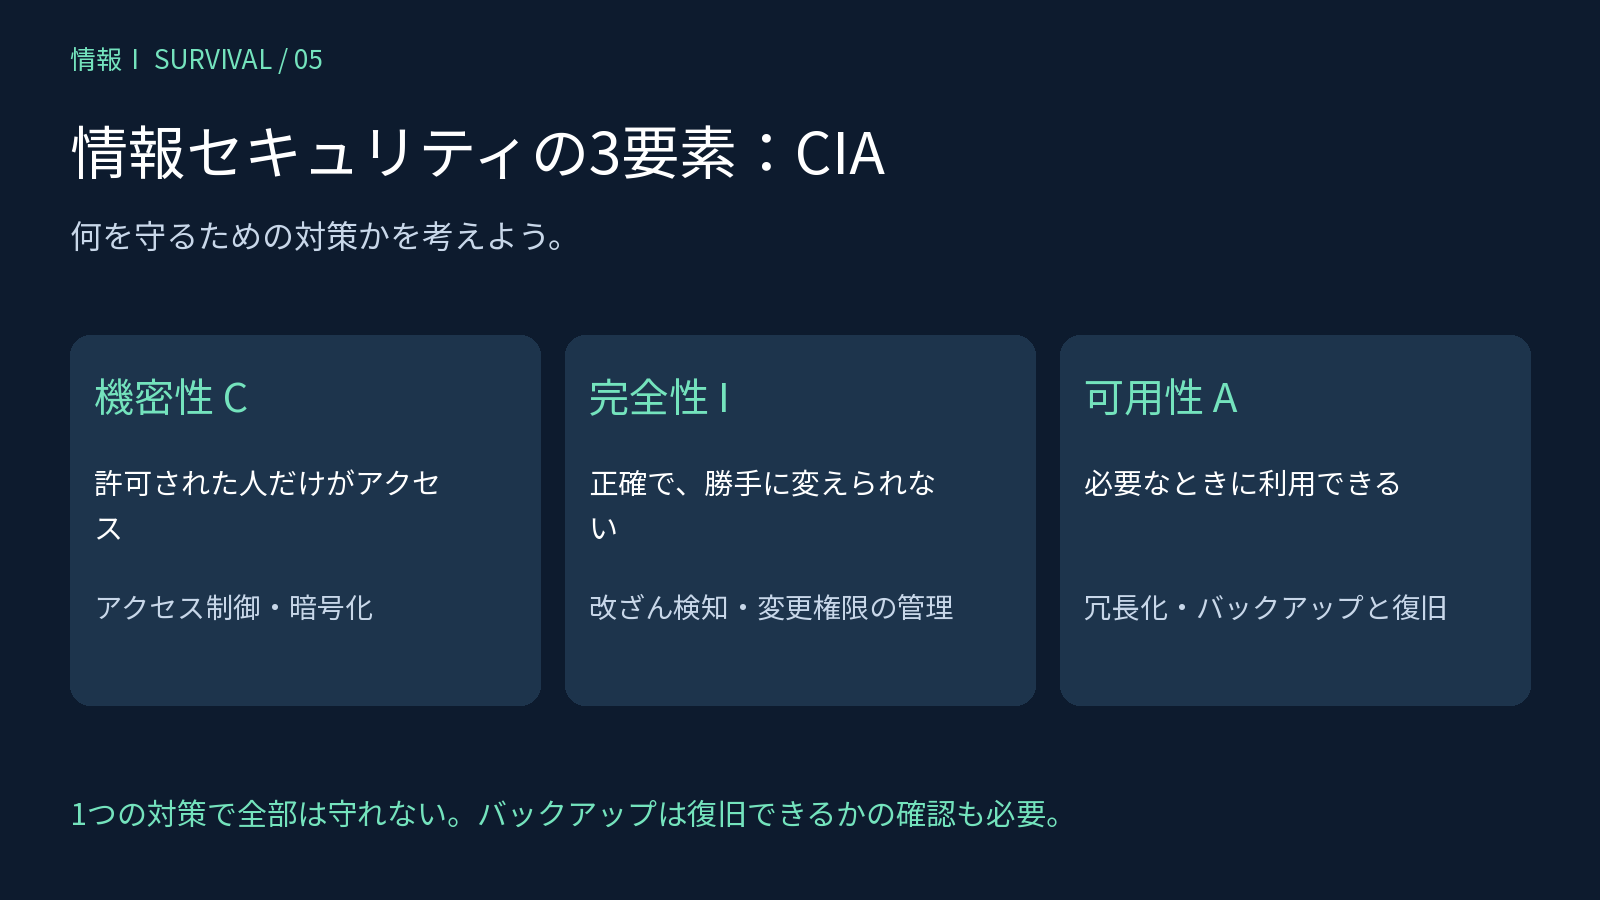
機密性・完全性・可用性は、複数の対策を組み合わせて支えます。
要素 | 意味 | 通販サイトで守りたいこと | 対策の例 |
|---|---|---|---|
機密性(Confidentiality) | 許可された人などだけが情報にアクセスできること | 住所やカード情報が部外者に漏れない | アクセス制御・通信の暗号化 |
完全性(Integrity) | 情報の正確さと、欠けのない状態が保たれること | 注文の数量や金額が勝手に変わらない | 変更権限の管理・改ざん検知 |
可用性(Availability) | 許可された利用者が、必要なときに利用できること | 必要なときに注文情報を確認できる | 機器などの冗長化・バックアップからの復旧 |
覚え方は、「漏らさない・正しく保つ・必要なときに使える」。冗長化は、機器などを複数用意し、一部が故障しても利用を続けられるようにする考え方です。
暗号化だけで、サービス停止まで防げるわけではありません。バックアップも、取っただけで直ちにサービスを使えるとは限らず、復旧手順や復旧できることの確認が必要です。
通販で言えば、通信を守る対策、販売者を調べる行動、代金を預かる仕組みは、それぞれ役割が違います。どれか1つで「必ず安全」にはなりません。
練習:3つの説明、何が違う?
次のうち、適切な説明はどれでしょう。本記事のオリジナル学習例で、実際の共通テスト問題ではありません。
- A:HTTPSなら、販売者は商品を発送すると確認済みである。
- B:エスクローを使う場合でも、受取確認や補償の条件を読む必要がある。
- C:DDoS攻撃はサービスを止めるが、DoS攻撃は情報を盗む攻撃である。
答えはBです。 エスクローは取引のリスクを減らす仕組みですが、利用条件まで確認する必要があります。AのHTTPSは商品の発送を保証しません。CのDDoSはDoSの一種で、どちらもサービス利用の妨害に関係します。
Sandy「名前を覚えるだけやのうて、何を守る仕組みか、何を狙う攻撃かで考えよか。」
商品が届かないときは、記録を残して相談する
ハルカは、注文画面や振込記録をそろえて、警察と振込先の金融機関に連絡しました。ネット通販で不審な点に気づいた場合は、追加の送金や情報入力を止め、状況に合った窓口へ相談します。
- 銀行振込:警察と振込先の金融機関へ、早めに連絡する。
- カード情報を入力した場合:カード会社の正規の連絡先へ相談する。
- 通販の契約トラブル:消費者ホットライン「188」で、地域の消費生活相談窓口につながる。
未成年なら、保護者や身近な大人にも早めに相談しましょう。注文内容、URL、メール、相手の口座、支払記録などを残しておくと、状況を説明しやすくなります。
銀行振込を利用した詐欺では、振り込め詐欺救済法に基づく被害回復分配金を受けられる可能性があります。ただし、口座に残った資金などを基にするため、返金や全額の回復が保証されるわけではありません。
まとめ:通信・相手・契約を別々に確かめよう
- ECは取引相手でB2C・C2C・B2Bなどに分類する。
- 決済は前払い・即時払い・後払いという時期で整理する。
- HTTPSは通信を保護するが、店の信用や商品の到着は保証しない。
- 販売者、支払の仕組み、注文条件、返品条件を確認する。
- 不審な取引では、追加の送金を止め、記録を残して相談する。
ユウキは、正規のストアの再販を待つことにしました。「残り2点」に急かされたときほど、買う前に確認する時間を取る。それが、通販を使う側にも、将来売る側になる人にも役立つ考え方です。
Web制作やアプリ開発を通じて仕組みを作る側にも挑戦したい人は、プログラミングスクールSandboxの案内をご覧ください。