「カフェのWi-Fi、パスワードを入れたから安全だよね?」――その鍵が守っているのは、どこからどこまででしょうか。
先に要点:Wi-Fiの鍵だけで、すべての通信は守れない
Wi-Fiの暗号化・VPN・HTTPSは、保護する区間が異なります。 パスワードや鍵の表示だけで判断せず、接続先と守られる範囲を確かめましょう。
- Wi-Fiの暗号化:基本的に、端末とアクセスポイント(無線LANの出入口。以下AP)の間を守ります。
- 暗号化VPN:VPNを通す通信を、端末などの入口からVPNの出口まで守ります。
- HTTPS:ブラウザとWebの接続先との間で通信を守ります。Wi-FiやVPNの保護が終わった後も、HTTPSの保護は続きます。
- SSIDや接続用パスワード:それだけで「本物のお店のWi-Fi」「信用できるサイト」とは判断できません。
まずこの違いを押さえ、公衆Wi-Fiの注意点と家庭の設定を見ていきます。関連するクライアントサーバ・P2P・ファイアウォールも、役割ごとに整理します。
同じ名前のWi-Fi、どっちにつながった?
放課後のカフェ。ユウキがスマホを見ると、見覚えのあるWi-Fi名が並んでいました。ハルカは「パスワード付きだし大丈夫でしょ」と言い、ユウキも学校ポータルを開こうとします。
Sandy「ちょお待ちぃ! その接続先、誰の箱や?」
ユウキ「店の名前が付いてるけど……」
Sandy「看板は同じように書けるんやで」
SSIDは無線LANのネットワークを識別する名前であり、その名前だけで運営者の正当性を確認できるわけではありません。
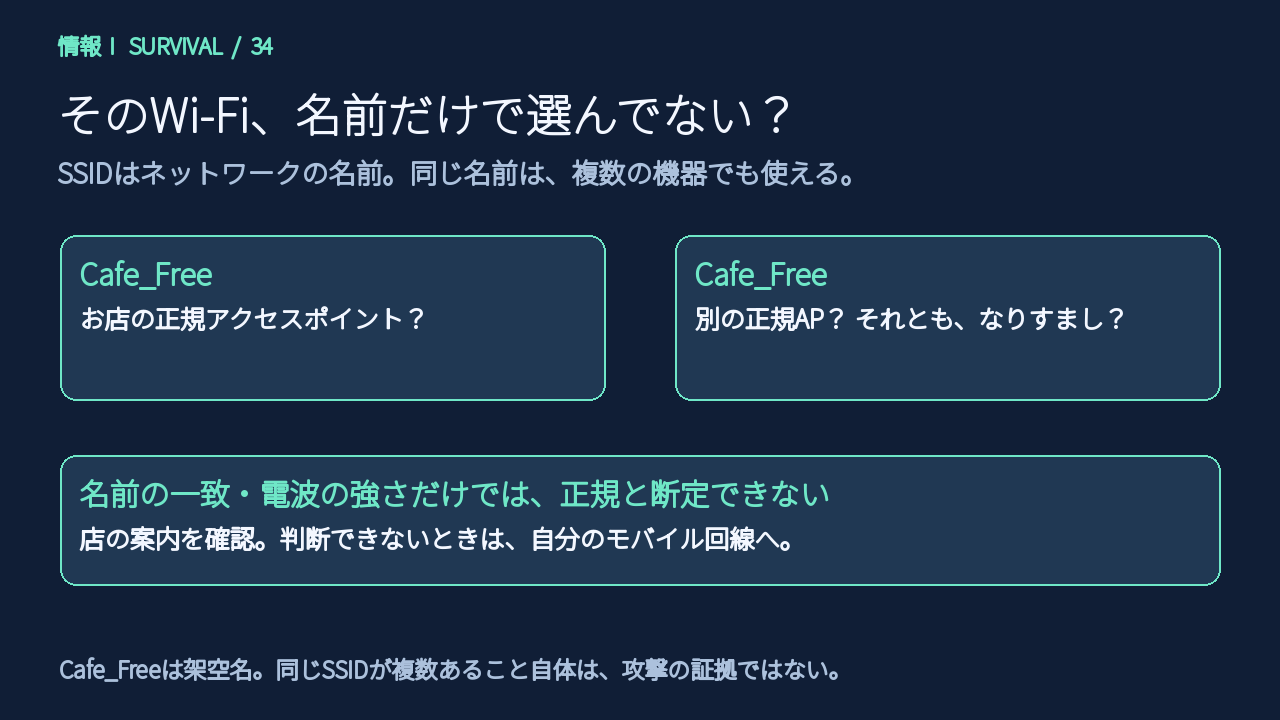
正規のWi-Fiと同じ、または似た名前を名乗る「なりすましアクセスポイント」が存在します。ただし、同じSSIDを複数の正規アクセスポイントで使う構成もあります。同じ名前が二つ見えたから、片方は必ず偽物、とは言えません。 表示のされ方も端末によって異なります。
電波が強いことも、本物の証拠にはなりません。自動接続の判断は端末の設定や接続履歴などによるため、「強い電波へ必ず自動接続する」とも限りません。ここでは、Cafe_Freeという架空の名前を例に考えます。
Wi-Fi・VPN・HTTPSが守る区間の違い
無線LANは、電波を使って機器をつなぎます。信号が届く範囲には第三者もいるため、通信内容を保護する仕組みが必要です。
無線LANの暗号化が保護するのは、基本的に端末とアクセスポイントの間です。
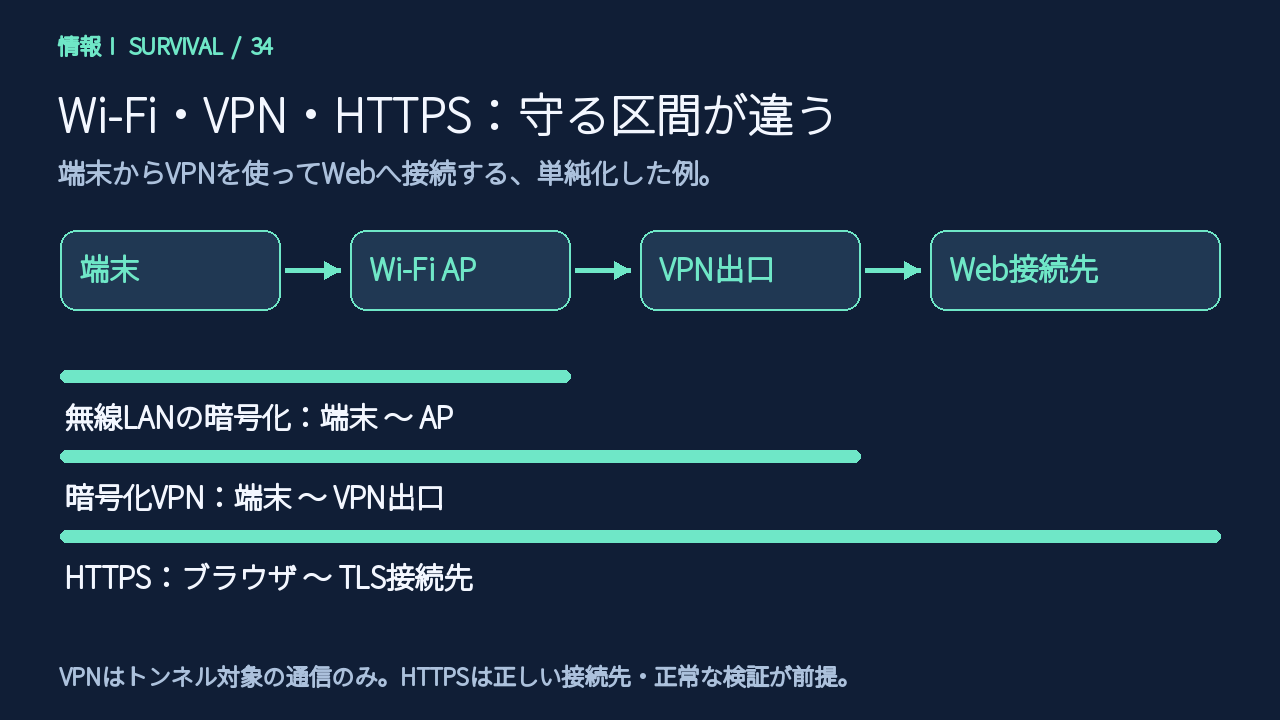
仕組み | この説明で保護する区間 | それだけでは保証しないこと |
|---|---|---|
無線LANの暗号化 | 端末〜アクセスポイント | APの先の通信や、サイトの信用 |
暗号化VPN | 端末などの入口〜VPNの出口 | 出口より先の通信すべてや、サイトの信用 |
HTTPS | ブラウザ〜HTTPSの保護を受け持つWeb接続先 | 運営者の善意や、商品の実在 |
たとえば、カフェから学校ポータルをHTTPSで開く場合を考えましょう。Wi-Fiの暗号化はスマホから店のAPまでですが、HTTPSの保護は、APを越えてWebの接続先まで続きます。Wi-Fiの暗号化がAPで終わっても、HTTPSまで解除されるわけではありません。
そのため、APの運営者がHTTPSの内容まで自動的に読めるわけではありません。これは、証明書の検証が正常に行われた接続を前提としています。HTTPSの暗号化を処理する接続先は「TLS終端」とも呼ばれ、構成によってWebサーバの手前の装置が担う場合もあります。
Sandy「Wi-Fiの鍵が終わる場所と、HTTPSの保護が終わる場所はちゃうねん」
ユウキ「どっちも鍵だから同じ、じゃないんだ」
Wi-Fiが暗号化されていなくても、正常なHTTPSの内容までそのまま丸見えになるわけではありません。一方、HTTPSも通信先などの情報をすべて隠す匿名化の仕組みではなく、偽のログイン画面に自分で入力してしまう問題までは解決しません。
WEP・WPA2・WPA3:鍵の有無より方式を見る
無線LANの保護には複数の方式があります。古いWEPには既知の弱点があり、パスワードが設定されていても、現在の安全性を期待して使う方式ではありません。
家庭のWi-Fiでは、対応する機器に合わせてWPA3やWPA2(AES)などの設定を選び、WEPや旧WPA、TKIPなどの古い方式を避けます。
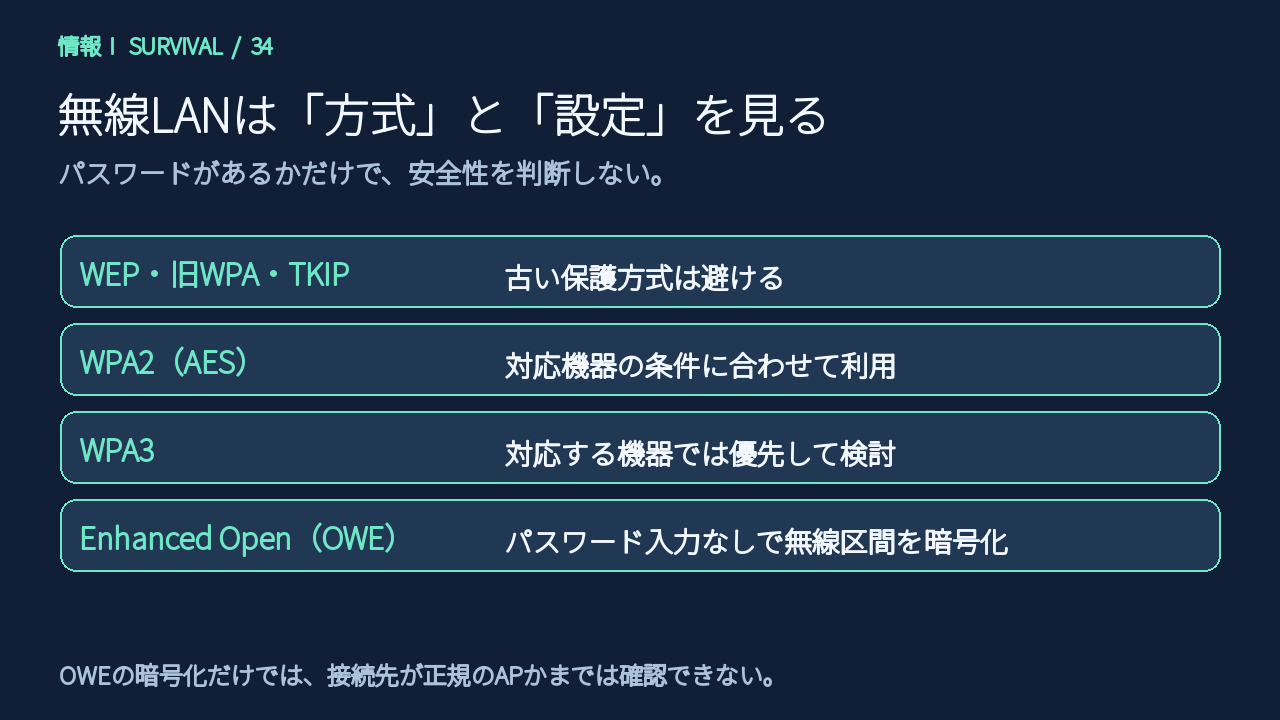
方式など | 押さえること |
|---|---|
WEP | 既知の弱点がある古い方式。使わない |
旧WPA・TKIP | 古い保護方式。設定を見直す対象 |
WPA2(AES) | WPA2でも暗号の設定まで確認する |
WPA3パーソナル | 家庭で優先して検討する方式。ルータと接続端末の対応を確認する |
Enhanced Open(OWE) | パスワード入力なしでも無線区間を暗号化できる |
家庭では、機器が対応していればWPA3パーソナルを優先して検討します。古い端末もつなぐ場合はWPA2/WPA3移行モード、WPA3に対応しない機器ではWPA2(AES)を使うなど、対応状況を確認してください。強い接続用パスワードと機器の更新も必要です。
OWEは補足知識です。パスワード入力なしで無線区間を暗号化する方式もありますが、接続先が正規のお店かは確認しません。「パスワード不要=すべて平文」「暗号化あり=本物」のどちらも成り立たない、と押さえましょう。
公衆Wi-Fiでは、不特定多数が同じ接続用パスワードを知る場合があります。方式や設定によっては、ほかの利用者が通信を解析できるリスクもあります。ただし「同じパスワードを知れば、どんな方式でも他人の通信を必ず読める」という説明は誤りです。WPA2とWPA3などでも仕組みが異なります。
ユウキ「鍵が付いてるかだけ見てた」
Sandy「昔の鍵も、新しい鍵も、画面やと似て見えるからな。方式まで見よか」
接続後に出るWebのログイン画面も、Wi-Fiの無線区間の暗号化そのものとは別です。「利用登録のパスワードを入れたから電波も暗号化された」とは限りません。
クライアントサーバとP2P:役割で見分ける
ここからは、通信を守る技術と区別して、サービスを利用する側・提供する側の役割分担を見ます。学校ポータルを開くスマホと、ページを返すサーバは、同じ仕事をしているわけではありません。
クライアントサーバは要求する側と提供する側を分ける構成、P2Pは各ピアが提供する側と利用する側の両方を担う構成です。
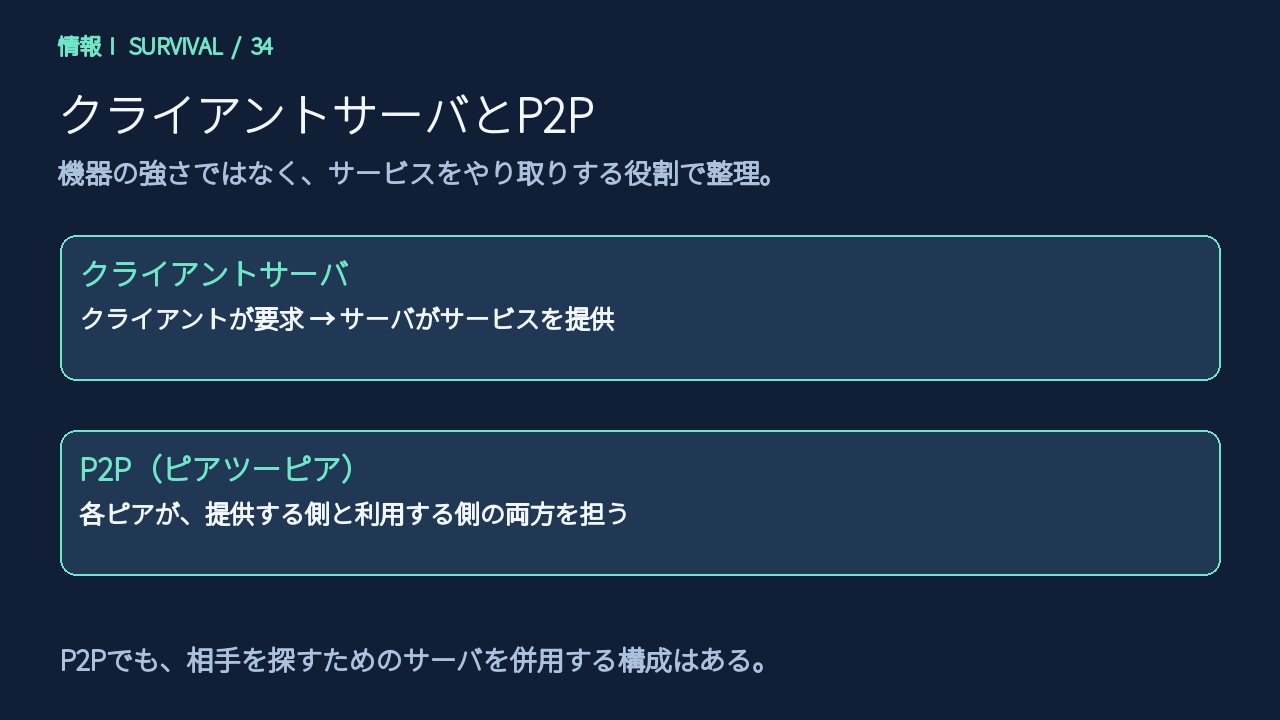
構成 | 基本の考え方 | 例 |
|---|---|---|
クライアントサーバ | クライアントが要求し、サーバがサービスを提供 | WebブラウザとWebサーバ |
P2P(ピアツーピア) | ピアどうしで資源や機能をやり取り | 一部のファイル共有 |
「ファイルを共有するサービスは全部P2P」ではありません。クラウドのサーバにアップロードして共有する構成もあります。また、P2Pでも通信相手を探すためのサーバを併用するなど、中央の仕組みが一切ないとは限りません。
Sandy「対等っちゅうんは、全員のパソコンの性能が同じ、いう意味やないで」
ユウキ「使う側でもあり、提供する側でもあるんだ」
ここで、アクセスポイントとWebサーバを混同しないことも大切です。偽のアクセスポイントは、無線LANの接続先を装うもの。Webページを提供するサーバとは別の役割です。通信の途中に偽のAPがあることと、HTTPSの正規サーバになりすませることは、同じではありません。
盗聴・改ざん・なりすましと、対策の担当
通信の脅威を三つに分けると、道具の役割が見えやすくなります。
脅威 | 起こること | 対応する基本の対策 |
|---|---|---|
盗聴 | 通信内容を盗み見る | 暗号化 |
改ざん | データを書き換える | 完全性の保護・改ざん検知 |
なりすまし | 正規の利用者や機器などを装う | 認証 |
これは役割を整理するための基本表です。現実には複数の対策を組み合わせます。暗号化しただけで相手の正当性まで分かるとは限らず、一つの道具で一つの脅威しか対策できないという意味でもありません。
ファイアウォール・更新・対策ソフトも、それぞれ担当する仕事が異なります。
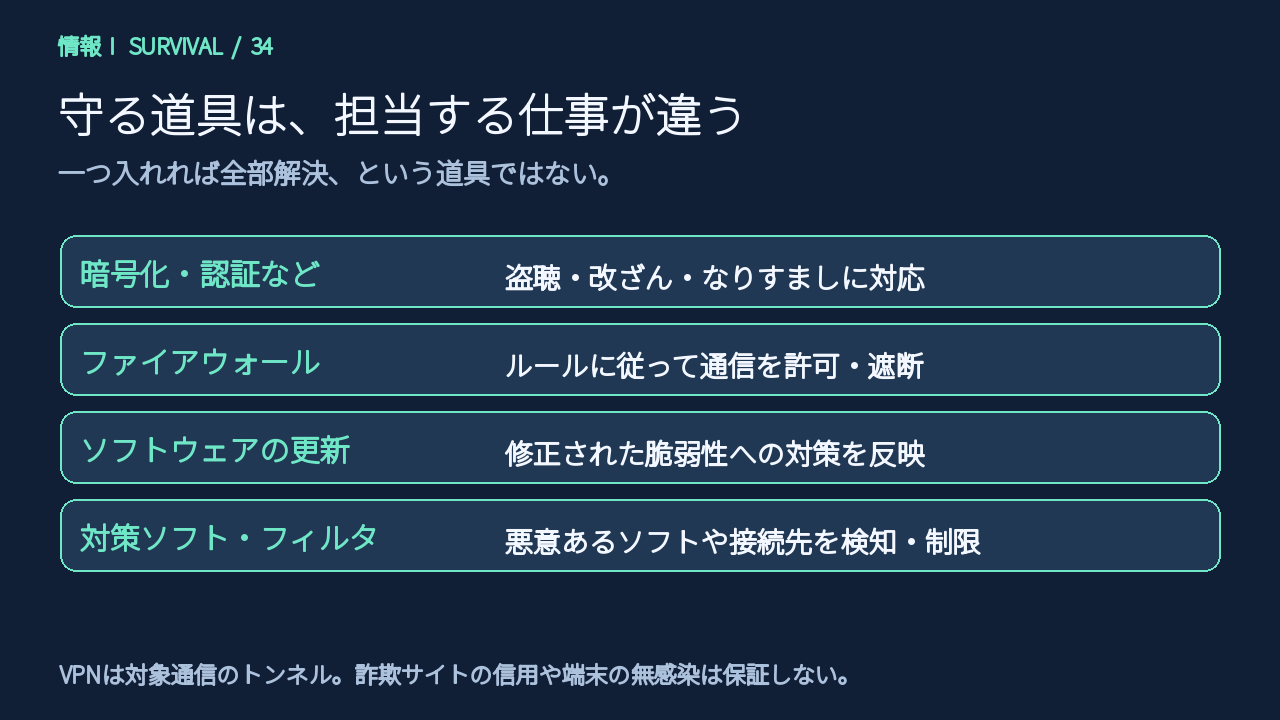
ファイアウォールは、決められたルールに従って通信を許可・遮断します。ネットワーク境界に置くものも、PCなどの端末で動くものもあります。同じWi-Fi内の他人から端末へ来る通信を制限したいとき、店の出口の装置だけでなく端末側の設定も関係します。
ほかの対策も、担当する仕事で分けましょう。
対策 | 主な仕事 |
|---|---|
ウイルス対策ソフトなど | 悪意あるプログラムの検知・阻止を助ける |
フィルタリング | 基準に従って接続先や閲覧などを制限する |
ソフトウェア更新 | 見つかった弱点(脆弱性)の修正などを反映する |
いずれも、すべての攻撃を必ず防ぐ保証ではありません。
VPNのトンネルは、どこで終わる?
VPNはVirtual Private Networkの略で、既存のネットワーク上に仮想的な私設ネットワークを構成する技術です。VPN全般に暗号化が必須とは限りませんが、ここでは公衆Wi-Fi対策として使う暗号化VPNを考えます。
端末からVPNの出口までトンネルを確立すると、対象の通信は途中のWi-Fi機器などから内容を読まれにくくなります。学校や会社の内部ネットワークへ外から接続する用途もあります。
ただし、守るのはVPNのトンネルを通る通信であり、出口から先は別です。 出口から先もHTTPSなら、その区間は引き続きHTTPSで保護されます。反対に、ほかに保護のないHTTP通信は、VPNの出口より先ではVPNによる暗号化の対象外です。
VPN接続前の通信や、設定で対象から外れた通信も、そのトンネルでは守られません。通信を流すVPNの運営者や管理者を信頼できるかも関係します。
ユウキ「VPNがあれば、変なお店で買い物しても大丈夫?」
Sandy「トンネル工事の人は、お店の商売まで保証してへんで」
VPNとHTTPSは、互いに完全な代用品ではありません。公衆Wi-Fiを使うなら必ず有料VPNが必要、という意味でもありません。 VPNは必要な用途や管理方針に合わせて使い、接続先の確認やHTTPSの証明書の警告への注意も続けましょう。
カフェでも家でも、何を確かめればいい?
カフェで判断に迷ったユウキは、自動接続を見直して店員に尋ねました。お店の案内と一致しているかを確認し、それでも判断できないので、自分のモバイル回線へ切り替えます。
ハルカ「Wi-Fiを使わない選択もあるんだ」
Sandy「無料やから、必ず使わな損って話やないからな」
実際に使うときは、次を確認しましょう。
- 公衆Wi-Fi:店の案内や接続方法を確かめ、不要な自動接続を無効にする。
- Webの操作:HTTPSと接続先を確認し、証明書の警告が出たら先へ進まない。
- 接続先が判断できないとき:自分の4G・5G回線や、その回線を共有するテザリングを選ぶ。
- 自宅の機器:適切な無線LANの保護方式、管理者用パスワード、ファームウェア更新を確認する。
ルータの管理画面へ入るパスワードと、Wi-Fiにつなぐパスワードは、役割が別です。工場出荷時に全製品共通の管理者パスワードが設定されている機器などは、変更が必要です。機器ごとに異なる強い初期パスワードまで、一律に弱いと扱うわけではありません。
なお、Bluetoothはイヤホンなど近距離の機器接続に使われます。Wi-Fi、携帯回線、Bluetoothは同じものではなく、テザリングは回線をほかの端末で共有する機能です。
オリジナル確認問題:その鍵は何を守る?
以下はこの記事独自の学習問題で、実際の共通テスト問題ではありません。
問1:店と同じSSIDが表示され、電波が一番強い。正規の接続先と断定できる?
答え:できません。 名前は同じように設定でき、電波の強さも正当性の証明ではありません。ただし、同じSSIDが複数あるだけで攻撃とも断定できません。
問2:Wi-Fiの暗号化がAPで終わったら、その後のHTTPSの内容は必ず平文になる?
答え:なりません。 無線LANとHTTPSは別の保護です。正常に検証されたHTTPSは、ブラウザと接続先のTLS終端の間で保護されます。
問3:VPNを接続すれば、詐欺サイトへの入力も安全になる?
答え:なりません。 VPNは対象区間の通信を保護するもので、入力先のサイトの善意や正当性は別に確認する必要があります。
まとめ:鍵の有無から、区間と相手の確認へ
Wi-Fiの暗号化は端末とAPの間、暗号化VPNは入口から出口、HTTPSはブラウザとTLS接続先の間を保護します。SSIDやパスワードだけで安心せず、方式・接続先・守られる範囲を確認しましょう。
ユウキ「鍵がある、で終わらず、どこまでの鍵かを見る」
Sandy「せや。その見方なら、道具が増えても整理できるで」
Sandboxでは、プログラミングを通じて、普段使うネットワークやサービスの仕組みを作る側から学べます。