秘密のメッセージを暗号化しても、開けるための鍵を盗み見られたら困ります。
その鍵は、どうやって相手と共有すればよいのでしょうか?
先に要点:同じ鍵を共有するか、公開鍵と秘密鍵を使い分けるか
共通鍵暗号は、暗号化と復号に同じ鍵を使います。公開鍵暗号による暗号化では、受信者の公開鍵で暗号化し、対応する秘密鍵で復号します。
方式 | 暗号化に使う鍵 | 復号に使う鍵 | 押さえる点 |
|---|---|---|---|
共通鍵暗号 | 共通鍵K | 同じ共通鍵K | Kを送り手と受け手だけで安全に共有する |
公開鍵暗号 | 受信者の公開鍵 | 受信者の秘密鍵 | 公開鍵は配ってよいが、誰の鍵か確認する |
ハイブリッド暗号は、本文を効率よく処理する共通鍵の技術と、鍵共有などを担う公開鍵の技術を組み合わせます。まずこの役割分担をつかみ、シーザー暗号、鍵の共有、鍵の数の順に見ていきましょう。
暗号にしたのに、合言葉も一緒に送ってしまった
ハルカの誕生日まで、あと3日。ユウキはサプライズの相談を、文字を三つずらした暗号でグループに送りました。そして、同じグループにもう一言。
ユウキ「合言葉は、3つずらしね」
ハルカ「……戻したら読めるんだけど」
Sandy「鍵付きの箱に、開ける鍵も貼ったんと一緒や!」
暗号化した文だけを見て分からなくても、復号に使う鍵を誰でも読める状態で公開したら、秘密を守れません。そもそも、単純に文字をずらす暗号は、鍵を知らせなくても破られやすい方式です。順に仕組みを見てみましょう。
平文・暗号文・鍵・復号:まず四つの言葉
暗号化は、元のデータを、鍵を知らない相手には内容を読み取りにくい形へ変換する処理です。対象は文字だけでなく、画像や音声などのデータも含みます。
用語 | 意味 |
|---|---|
平文(ひらぶん) | 暗号化する前のデータ |
暗号文 | 暗号化したデータ |
鍵 | 暗号化や復号の処理に使う情報 |
復号 | 暗号文を元の平文へ戻す処理 |
暗号化の手順であるアルゴリズムと、処理に使う鍵は別です。現代の暗号では、アルゴリズムが知られていても、適切に管理した鍵がなければ解読が難しくなるよう設計します。
シーザー暗号は「ずらす数」が鍵
アルファベット26文字を輪のように並べ、三つ先の文字に置き換えると、HELLOはKHOORになります。
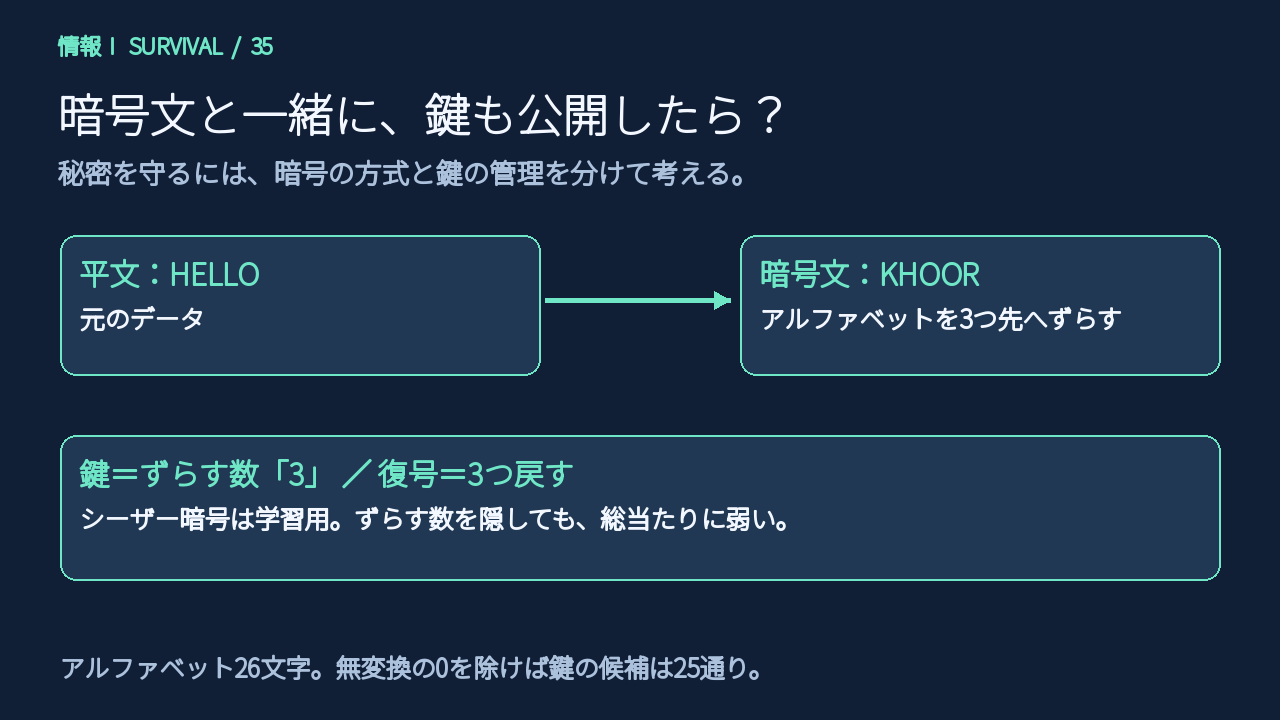
H→K、E→H、L→O、L→O、O→R。元に戻すときは三つ戻します。この「3」が鍵です。Zの次はAへ戻る約束なので、端まで来ても変換できます。
Sandy「方式は『ずらす』、鍵は『何個ずらすか』や」
ユウキ「やり方と数字を分けるんだ」
ただし、ずらす数は、変換しない0を除けば25通りしかありません。候補を順に試す総当たり攻撃(ブルートフォース)で、すべてのずらし方を簡単に試せます。自然な文章なら、意味が通る候補も見つけやすいため、実用的な秘密の保護には向きません。
共通鍵暗号:同じ鍵だから、共有の仕方が課題
共通鍵暗号方式は、暗号化と復号に同じ秘密の鍵を使います。代表例はAESです。
送り手と受け手が同じ鍵Kを持ち、送り手がKで暗号化し、受け手がKで復号します。
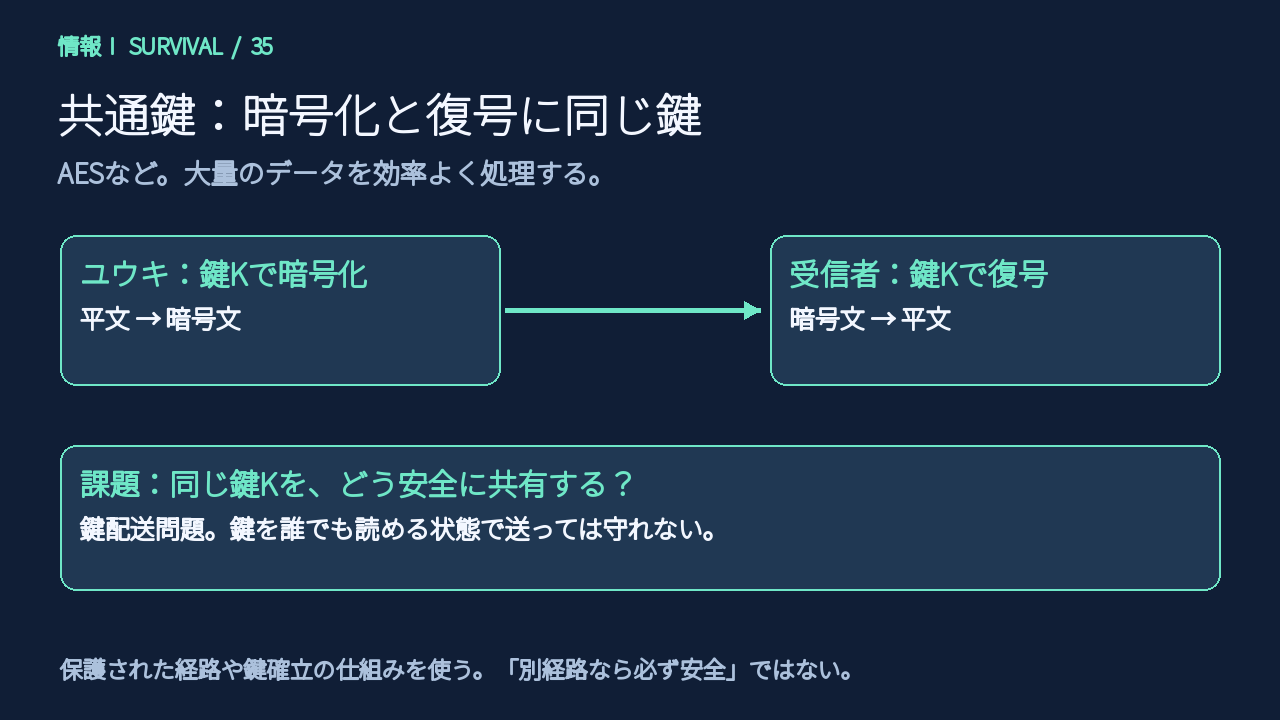
AESは、シーザー暗号を単に長くしたものではありません。たとえばAES-128では、128ビットの鍵を使い、鍵の候補は2の128乗通りあります。ただし「候補が多ければ、使い方がどうでも安全」ということではなく、適切な方式・乱数・実装・鍵管理が必要です。
共通鍵方式は大量のデータを効率よく処理できます。一方、通信の前に同じ鍵を安全に共有するにはどうするか、という課題があります。これが鍵配送問題です。
ユウキ「鍵を暗号化して送ればいい?」
Sandy「その暗号を開ける鍵は、どう渡すんや?」
ユウキ「……また鍵がいる」
「別の経路なら安全」とは限らない
本当に信頼できる方法で事前共有したり、保護された通信路や鍵確立の仕組みを使ったりして、鍵を共有します。
避けたいのは「暗号文を見られる相手に、鍵も読める状態で渡すこと」です。暗号文と鍵が同じ物理回線を通るだけで、必ず危険という意味ではありません。 共通鍵を公開鍵暗号で保護して同じ回線で送る方法もあります。
逆に、メールとチャットを分けたとしても、両方を同じ相手に読まれていれば十分な保護にはなりません。「経路を分ける」は、それぞれの安全性を確かめてこそ意味があります。
共通鍵の数:n人ならn(n−1)/2本?
全員がすべての相手と通信し、二人の組ごとに別々の共通鍵を持つ、と仮定します。
たとえばA・B・Cの3人なら、AとB用、AとC用、BとC用の3本です。同じ二人の間では、送る向きが変わっても同じ共通鍵を使う、と考えます。
5人なら、それぞれについて相手4人分を数えて5×4=20。ただし「AとB」「BとA」を二重に数えているので、2で割ります。必要な異なる鍵は10本です。
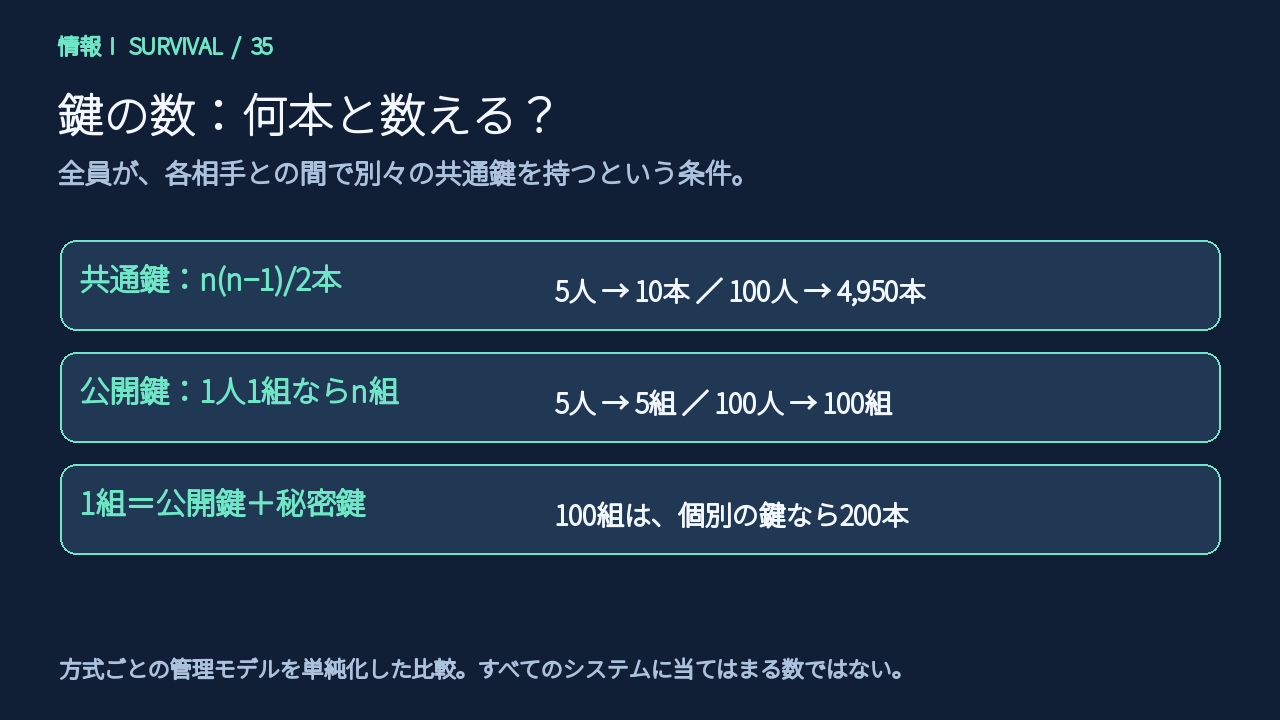
人数 | 二人の組ごとに別の共通鍵を使う場合 |
|---|---|
5人 | 5×4÷2=10本 |
8人 | 8×7÷2=28本 |
100人 | 100×99÷2=4,950本 |
一般にn(n−1)/2本です。ただし、これは指定した条件での計算。全員で一つのグループ鍵を共有する方式や、通信ごとに鍵を確立する方式などには、そのまま当てはまりません。問題文の前提を確認しましょう。
公開鍵暗号:使うのは「受け取る側の公開鍵」
ここでは誕生日の相談から離れ、ユウキがハルカ本人に、ほかの人には読ませたくない文書を送る場面を考えます。
公開鍵暗号方式では、対になる公開鍵と秘密鍵を使います。RSAを使う暗号化方式などが代表例です。公開鍵は配ってよく、秘密鍵は本人だけが使えるように管理します。公開鍵から対応する秘密鍵を求めるのは、適切な方式と鍵の設定では現実的に難しいように設計されています。
ユウキがハルカへ秘密の文書を送る場合、暗号化に使うのはハルカの公開鍵、復号に使うのはハルカの秘密鍵です。
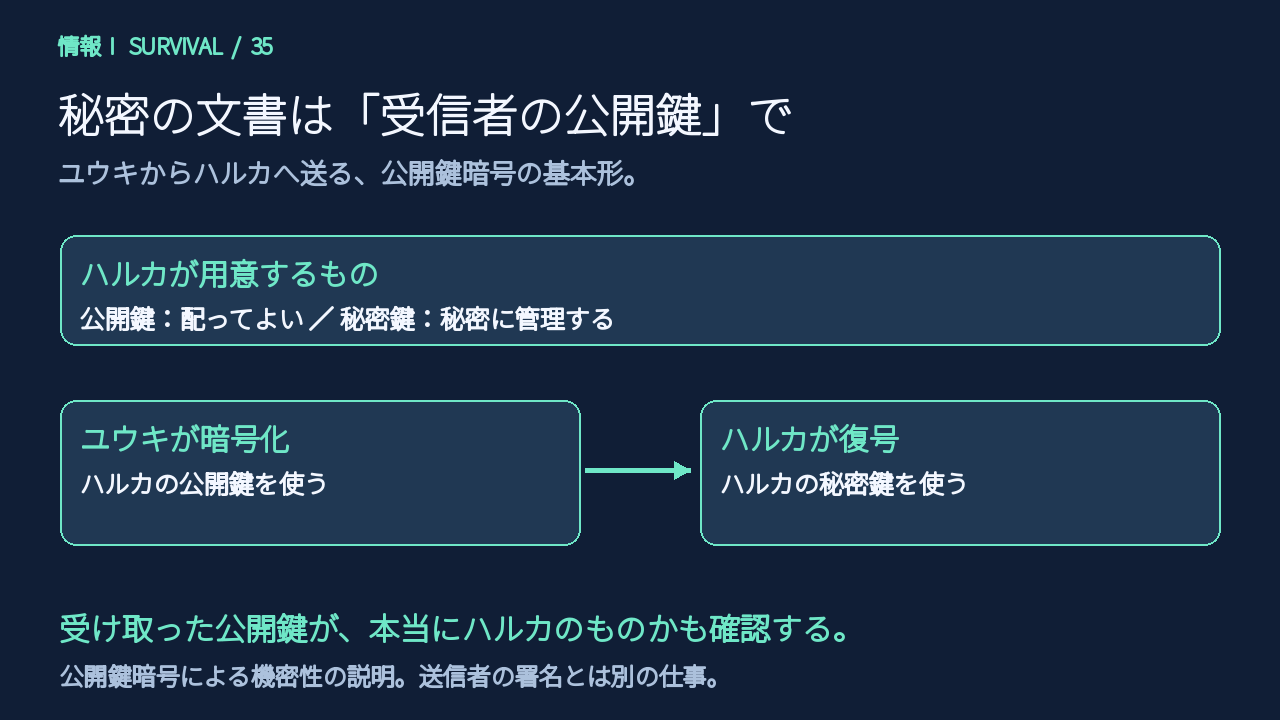
- ハルカが公開鍵と秘密鍵の対を用意する。
- ユウキが、ハルカのものだと確認した公開鍵を受け取る。
- ユウキがハルカの公開鍵で暗号化する。
- ハルカが自分の秘密鍵で復号する。
Sandy「閉める鍵は配ってええ。開ける鍵は秘密に持っとく」
ユウキ「俺の秘密鍵で閉めるんじゃないんだ」
Sandy「今回は、ハルカだけが読めるように送る話やからな」
この基本形の暗号化では、送り手の鍵を使う必要はありません。ただし、実際の通信全体では送信者の認証や署名など、別の役割で送り手の鍵を使う場合もあります。
公開してよい鍵でも「誰の鍵か」は確認する
公開鍵を盗み見られること自体は問題になりません。しかし、攻撃者が自分の公開鍵を「ハルカの鍵だよ」と渡してきたらどうでしょう。偽物の鍵で暗号化すると、意図した相手ではなく、その鍵に対応する秘密鍵の持ち主に読まれてしまいます。
公開鍵方式は、共通の秘密鍵をそのまま運ぶ課題を変えますが、鍵の正当性を確認する必要までなくしません。 電子証明書などは、この確認に関係します。詳しい仕組みは暗号の後編で扱います。
また、デジタル署名を「秘密鍵で文書を暗号化し、公開鍵で復号するだけ」と覚えるのは不正確です。署名の生成と検証は、機密性を守る暗号化・復号とは別の処理です。
公開鍵方式の鍵は何本?
一人一組の鍵対を持つモデルなら、n人でn組です。100人なら100組。公開鍵と秘密鍵を一本ずつ数えるなら200本です。
実際には用途ごとに鍵を分けたり、更新したりするので、現実の鍵の総数が必ずこの式になるわけではありません。「本」と「組」、そして計算の前提を分けましょう。
ハイブリッド暗号:本文は共通鍵、鍵共有は公開鍵技術
公開鍵方式は、大量の本文の処理では共通鍵方式より負担が大きいため、二つを組み合わせる考え方があります。
ハイブリッド暗号の基本形では、本文を共通鍵で暗号化し、その共通鍵を受信者の公開鍵で暗号化して渡します。
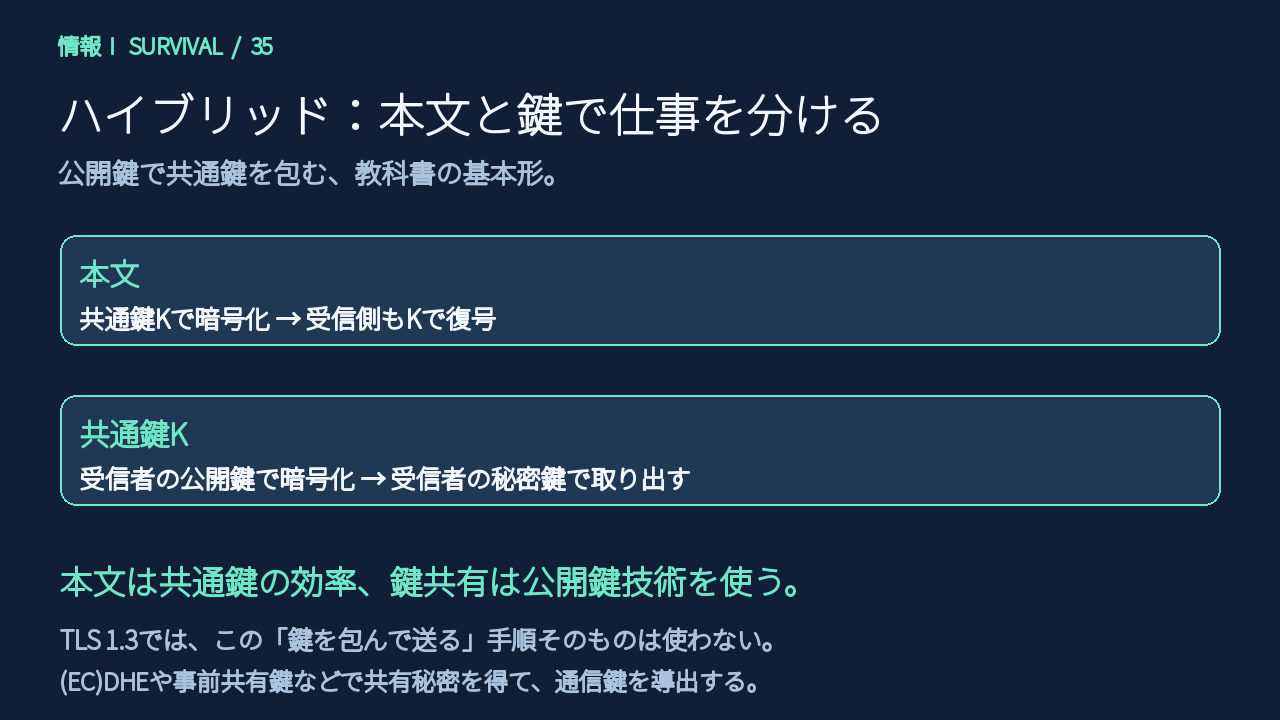
保護するもの | 送り手の処理 | 受け手の処理 |
|---|---|---|
本文 | 共通鍵Kで暗号化 | 共通鍵Kで復号 |
共通鍵K | 受信者の公開鍵で暗号化 | 受信者の秘密鍵で取り出す |
送り手は、まず今回使う共通鍵Kを用意します。そして、Kで暗号化した本文と、受信者の公開鍵で暗号化したKの二つを送ります。
共通鍵を包んだ小箱と、本文の大箱を送るイメージです。受信者は自分の秘密鍵で小箱を開けてKを取り出し、Kで本文を復号します。本文と鍵の二つに分けるのは、本文を何度も暗号化するためではなく、それぞれに適した方式を使うためです。
Sandy「本文全部を公開鍵で運ぶんやなくて、仕事を分けるんや」
ユウキ「共通鍵は使わなくなるんじゃなくて、本文の担当として残るんだ」
通信のセッションなどに使う鍵をセッション鍵と呼びます。「一回」というのは一文字や一パケットごとという意味ではありません。実際の方式では方向別の鍵や途中の鍵更新などもあり、常に一本だけを使うとは限りません。
TLSも、共通鍵と公開鍵の技術を組み合わせる
HTTPSを支えるTLSでも、鍵共有や認証の技術と、通信データを効率よく保護する共通鍵の技術を組み合わせます。
ただし、TLS 1.3は、上の図のようにRSAで共通鍵を包んで送る手順そのものではありません。 たとえば、秘密の鍵そのものを送らず、双方が交換した情報とそれぞれの秘密情報から、共通の秘密を計算する鍵共有技術((EC)DHE)を使います。事前に共有した秘密を使う方式もあり、得られた秘密から通信に必要な鍵を作ります。
ここでは専門用語を暗記するより、「本文の保護」と「鍵の共有・相手の確認」を分担すると押さえましょう。上の小箱・大箱の図は、その考え方を学ぶ基本例であり、すべてのHTTPS通信の手順をそのまま表すものではありません。
オリジナル確認問題:誰の鍵を使う?
以下はこの記事独自の学習問題で、実際の共通テスト問題ではありません。
問1:アオイがレンへ、公開鍵暗号で秘密の文書を送る。暗号化に使うのは誰のどの鍵?
答え:レンの公開鍵。 復号するのはレンなので、対応するレンの秘密鍵で開けられるように暗号化します。アオイがレンの秘密鍵を受け取る必要はありません。
問2:8人が、二人の組ごとに別々の共通鍵を持つ。必要な異なる鍵はいくつ?
答え:28本。 8×7÷2=28です。一人一組の公開鍵・秘密鍵を持つモデルなら8組、個別に数えると16本です。
問3:「公開鍵は配ってよいので、誰から受け取っても確認不要」は正しい?
答え:誤り。 秘密にする必要がないことと、正しい相手の鍵だと確認しなくてよいことは別です。
まとめ:配ってよい鍵と、秘密にする鍵を分ける
共通鍵方式は同じ鍵で暗号化・復号し、鍵の安全な共有が課題になります。公開鍵方式では、秘密の文書を受信者の公開鍵で暗号化し、受信者の秘密鍵で復号します。ハイブリッドは両者の役割を組み合わせます。
ユウキ「鍵を全部隠すんじゃなくて、配ってよい鍵を分けたんだ」
Sandy「せや。ほんで、配られた鍵が誰のもんかも確かめる。そこまでが大事やで」
誕生日の相談も、ハルカ本人が見られる場所に復号の情報を載せないことにしました。ただし、シーザー暗号は候補が少なく破られやすいため、本当に秘密を守る用途には使いません。物語のサプライズと、実用的な暗号の安全性は分けて考えましょう。
Sandboxでは、プログラミングを通じて、身近なサービスの仕組みを作る側から学べます。