家のスマホもパソコンも、同じルータからインターネットにつながっています。
ルータは行き先をどう選び、戻ってきたデータをどう振り分けているのでしょうか?
先に要点:ルータの働きを3つに分けよう
- ルーティング:宛先IPアドレスを経路表と照合し、次の転送先を選ぶこと。
- サブネットマスク:IPv4アドレスの「ネットワークを表す部分」と「その中の機器の通信口を識別する部分」の境目を示すもの。同じネットワークか判断するためにも使います。
- NAT/NAPT:通信のIPアドレスなどを変換する技術。NAPTではポート番号も使い、複数の端末が一つの外部IPアドレスを共有できます。
「行き先を選ぶ」「アドレスの範囲を見分ける」「内外でアドレスを変換する」という別々の役割です。以下では、家のルータを例に、順番に見ていきます。
17台も乗り換えていた?ルータの仕事
放課後の情報室。ネットワークおじさんが経路を調べると、架空のメッセージアプリ「LIME」のサーバまでに17台のルータが並びました。
ユウキ「……17回? 1本の線じゃないんですか」
Sandy「直通の滑り台やと思っとったんか。途中で何回も手渡しされとるんや」
これは物語上の例です。通信が毎回17台を通るという意味ではありません。tracerouteやtracertで分かるのは、調査時の応答から推定した経路で、過去のメッセージが通った道を再現するものでもありません。応答しない機器などもあるため、表示行数から実際のルータ台数を必ず数え切れるとも限りません。
ルータは、異なるIPネットワークをつないでパケットを中継する機器です。では、「次はどこへ渡す?」をどう決めるのでしょう。
ルーティングテーブル:全員の住所を丸暗記しない
ルータは、主に宛先IPアドレスを経路表と照らし合わせて転送先を選びます。この経路選択がルーティングです。
ルーティングテーブル(経路表)は、宛先のネットワークと、転送先や出力インタフェースなどを対応付けた表です。
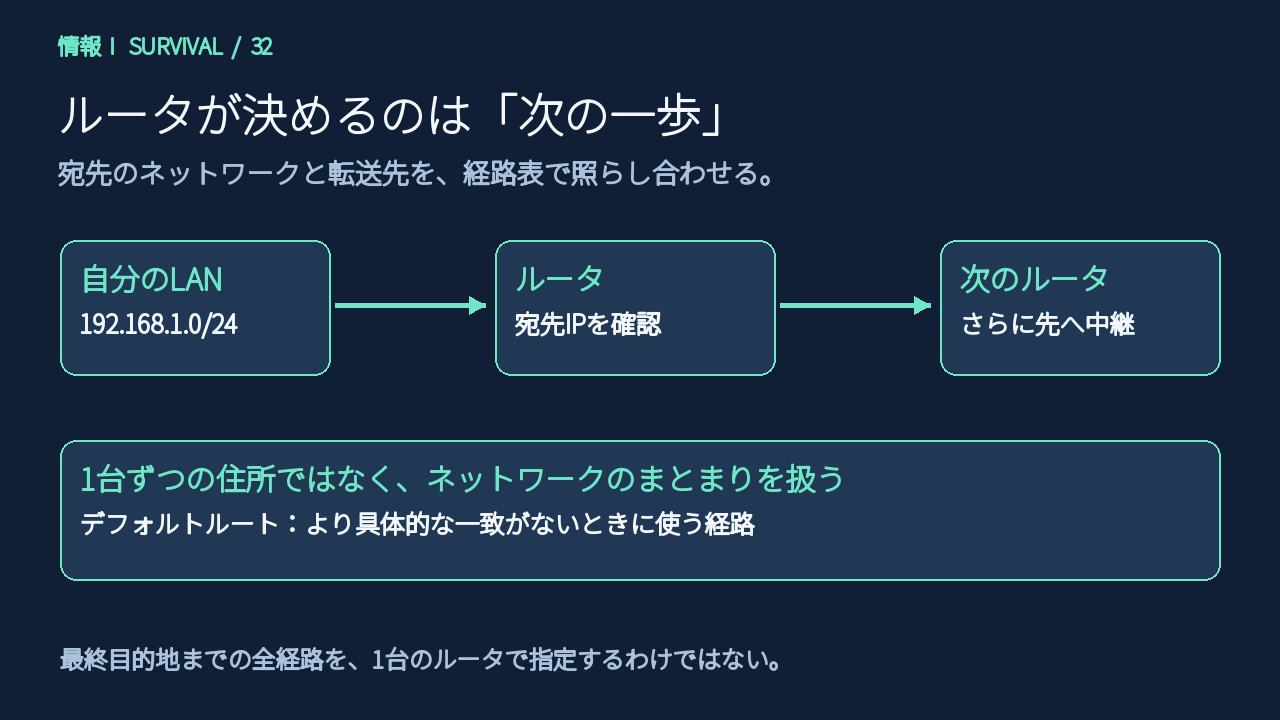
たとえば「192.168.2.0/24へ行くなら隣のルータAへ」という行を持ちます。
Aのような次の中継先を、ネクストホップと呼びます。宛先が直接つながるネットワーク内なら、別のルータを経由せず届ける経路もあります。
Sandy「町名ごとの案内板みたいなもんや。全住民の玄関を暗記せんでもええ」
ユウキ「世界中のスマホの一覧表じゃないんだ……」
経路はネットワークのまとまりで表せます。ただし、特定の1アドレスへの経路も設定でき、「ルータは個々のアドレスを絶対に扱わない」という意味ではありません。
当てはまる行が複数あったら?
基本は、宛先を含む経路のうち、アドレスの範囲が最も狭いものを選ぶことです。
これを「最長一致」といいます。ビットで見ると、宛先に一致する先頭部分(プレフィックス)が最も長い経路を選びます。
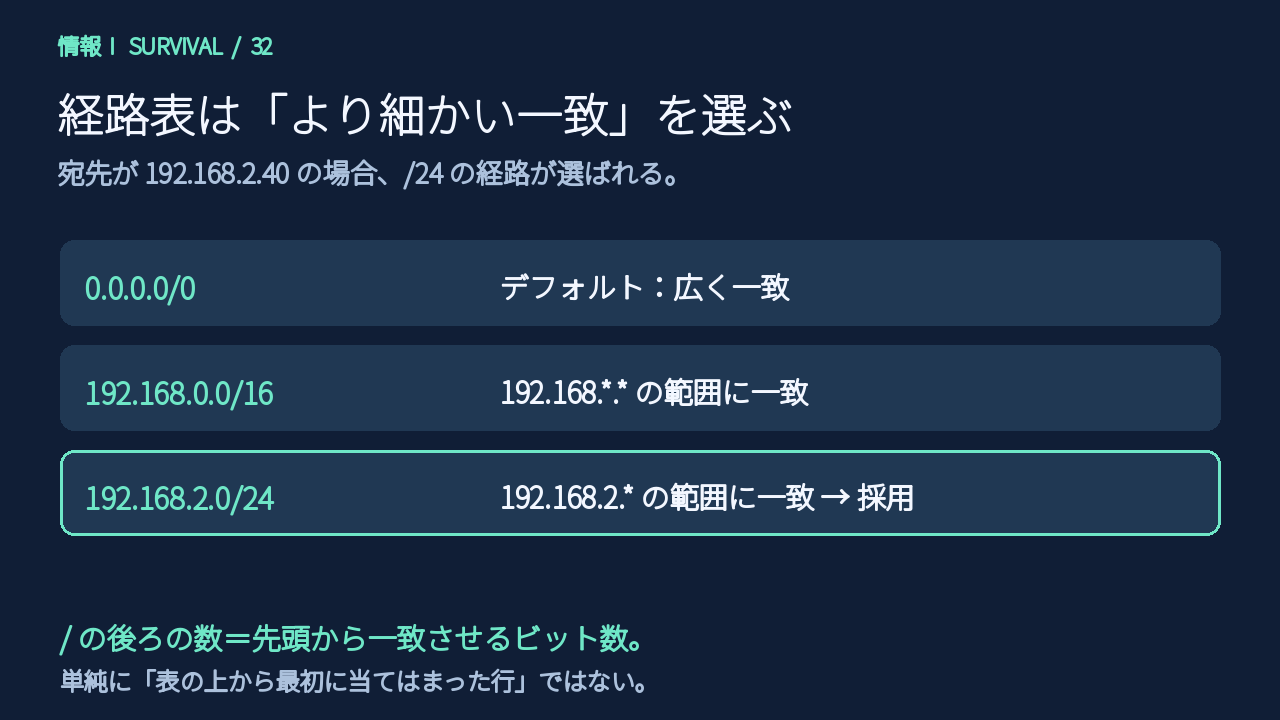
登録された経路 | 宛先192.168.2.40に一致するか | この例での扱い |
|---|---|---|
0.0.0.0/0 | 一致する | もっと具体的な経路がある |
192.168.0.0/16 | 一致する | /24より範囲が広い |
192.168.2.0/24 | 一致する | 最も細かく一致するので選ぶ |
/16は先頭16ビット、/24は先頭24ビットをネットワークのまとまりとして扱う表記です。表に上から並んでいる順で決まるわけではありません。ここでは、各プレフィックスに利用可能な経路が一つずつある場合を考えています。
デフォルトルートとデフォルトゲートウェイ
デフォルトルートは、より具体的に一致する経路がない場合に使う経路です。 IPv4では0.0.0.0/0で表します。デフォルトルート自体がない場合などは、宛先への経路がなく転送できないこともあります。
一方、端末のデフォルトゲートウェイは、通常、自分のネットワーク外へ送るときに渡すルータのアドレスです。家のPCなら、ルータのLAN側アドレスが設定されることがよくあります。経路の指定と、渡す相手を表す言葉を区別しましょう。
経路の管理方法にも違いがあります。
方法 | 経路をどう用意するか |
|---|---|
スタティックルーティング | 管理者が手動で設定する |
ダイナミックルーティング | ルーティングプロトコルで情報を交換し、経路を更新する |
また、途中の中継の段数を数える指標がホップ数です。物理的な距離や通信速度とは別なので、「ホップ数が少なければ必ず速い」とは言えません。
サブネットマスク:IPアドレスの境目を見つける
IPv4アドレスは32ビットです。普段は8ビットずつ四つに区切り、192.168.1.19のように10進数で表します。一つの区切りは0〜255です。
IPアドレスには、ネットワークを表す部分と、その中のインタフェースを識別する部分があります。これがネットワーク部とホスト部です。PC1台が有線と無線など複数のインタフェースを持つ場合もあり、「IPは1台に必ず1個」ではありません。
サブネットマスクは、2進数の1の部分でネットワーク部、0の部分でホスト部を示します。
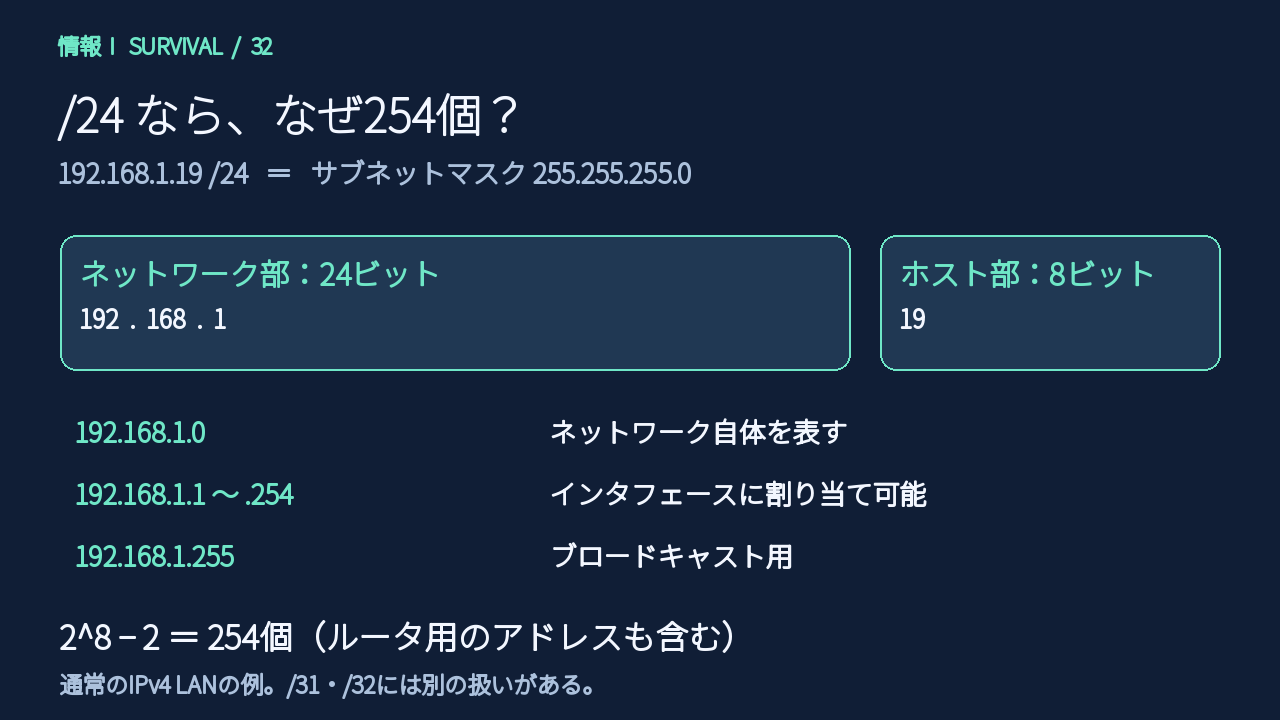
例として、192.168.1.19に255.255.255.0というマスクを設定すると、先頭24ビットがネットワーク部です。
- IPアドレス:192.168.1.19
- サブネットマスク:255.255.255.0
- プレフィックス長:/24
- 所属するネットワーク:192.168.1.0/24
- ホスト部:末尾の8ビット
255は2進数で11111111、0は00000000です。255.255.255.0は「1が24個、0が8個」なので、/24と書けます。/24の24は台数ではなく、ネットワーク部のビット数です。
同じ/24を設定した場合、192.168.1.19と192.168.1.40は、ネットワーク部の192.168.1が同じです。一方、192.168.2.40は別のネットワークになります。通常、同じネットワーク内なら直接相手へ、外ならルータへ渡します。ここでいう「直接」は、スイッチなどを通らないという意味ではなく、別のIPネットワークへ中継しないという意味です。
この例では区切りが「.」の位置と一致しますが、/26など途中のビットで分ける場合もあります。「常に最後の数字だけがホスト部」と覚えないようにしましょう。
なぜ256台ではなく254個?
ホスト部が8ビットなら、組み合わせは2の8乗=256通りです。通常のIPv4 LANでは、次の二つを除きます。
アドレス | 用途 |
|---|---|
192.168.1.0 | ネットワークアドレス:ネットワーク自体を表す |
192.168.1.255 | ブロードキャストアドレス:同じサブネット内への一斉送信用 |
192.168.1.1〜192.168.1.254 | インタフェースに割り当てられる範囲 |
したがって、256−2=254個です。ここにはルータのLAN側などのアドレスも含まれます。「PCを必ず254台つなげられる」という製品性能の保証ではありません。
ユウキ「254個全部、パソコン用に使えるわけじゃないのか」
Sandy「出口のルータにも番号いるからな。席の数と、お客さんの数は分けよか」
ホスト部がnビットなら2のn乗−2で計算できますが、これは通常のLANでの基本則です。ポイントツーポイント接続で使う/31や、単一アドレスを表す/32には別の扱いがあります。
グローバルとプライベートIP:同じ番号があってもいい?
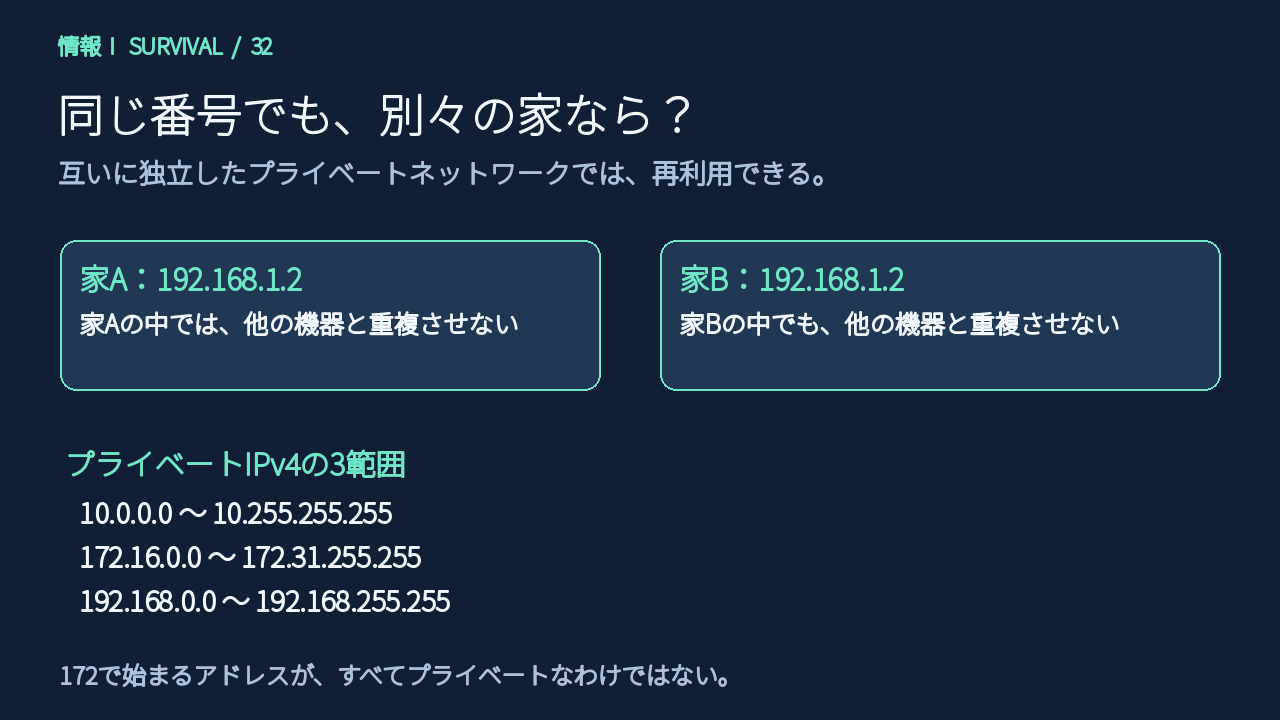
家AのPCも家BのPCも、192.168.1.2。これだけで衝突するでしょうか。
互いに独立したプライベートネットワークなら、同じプライベートIPアドレスを再利用できます。
グローバルIPアドレスは、インターネットで使うために世界で一意になるよう管理されるアドレスです。プライベートIPアドレスは、組織や家庭などの内部で使うために予約された範囲です。
プライベートIPv4の範囲 | プレフィックス |
|---|---|
10.0.0.0〜10.255.255.255 | 10.0.0.0/8 |
172.16.0.0〜172.31.255.255 | 172.16.0.0/12 |
192.168.0.0〜192.168.255.255 | 192.168.0.0/16 |
172で始まるもの全部がプライベートではありません。第2の数字が16〜31という条件が付きます。また、これ以外のアドレスがすべてグローバルとは限らず、ほかにも特別な用途の範囲があります。
同じLAN内で別のインタフェースに同じIPv4アドレスを設定すると、通信に問題が生じます。さらに、別のLANでも、同じアドレス範囲のまま社内網やVPNで相互接続すると、宛先を区別できなくなる場合があります。「ルータで分ければ、何でも重複OK」ではありません。
家庭用ルータは、LAN側とWAN側にそれぞれIPアドレスを持つ構成が基本例です。ただし、ルータのアドレスは必ず二つとは限らず、WAN側が必ずグローバルとも限りません。通信事業者側でもアドレスを変換する構成があります。
NATとNAPT:外へ出るとき、何を書き換える?
IPv4の32ビットで表せるのは約43億通りです。しかも、すべてが一般の端末へ自由に割り当てられるわけではありません。
NATは、通信で使うIPアドレスを別のIPアドレスへ変換する技術です。 家庭では、内部のプライベートIPアドレスを外向きのアドレスへ変換する使い方が代表例です。教科書などでNATとNAPTを対比するときは、次のように整理します。
技術 | 主に変換する情報 | この説明での使い方 |
|---|---|---|
Basic NAT | IPアドレス | 内部と外部のアドレスを1対1で対応付ける |
NAPT | IPアドレスとTCP/UDPのポート番号 | 一つの外部IPアドレスを複数の内部端末の通信で共有する |
NATは、NAPTも含む総称として使われます。「NATという言葉は常に1対1だけ」と限定しないことが大切です。
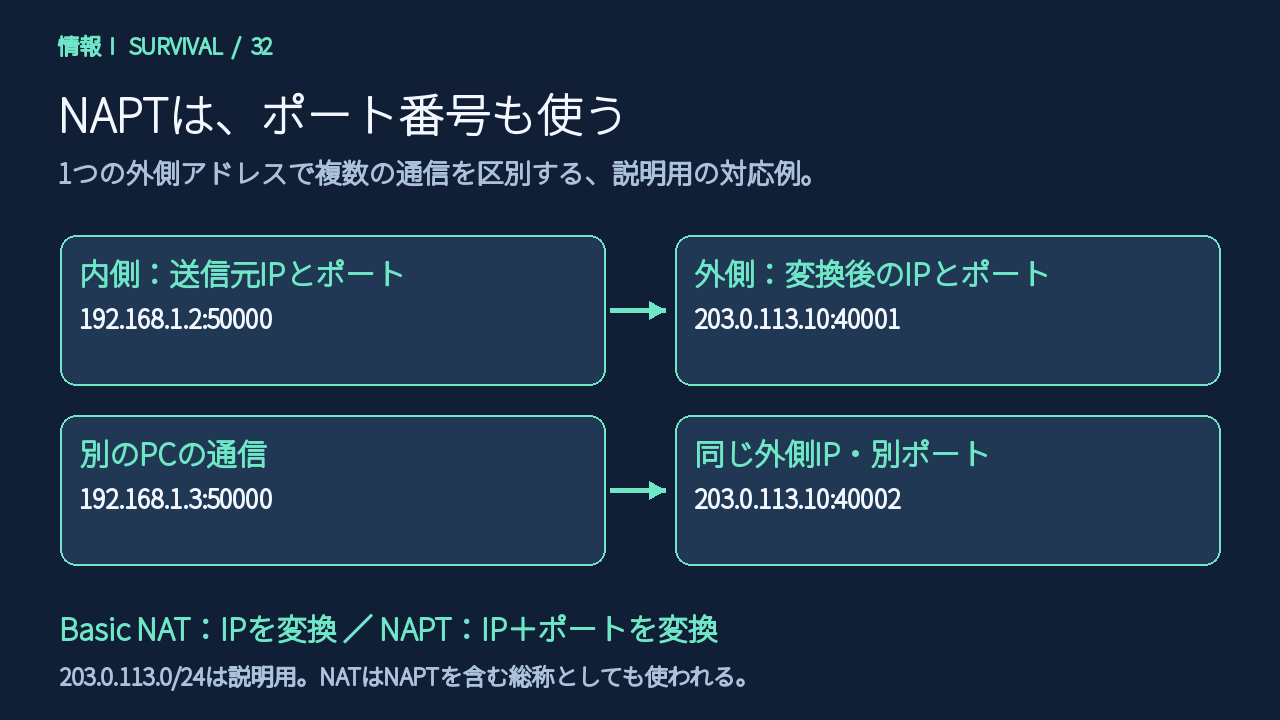
ここでいうポート番号は、端末内の通信を振り分けるための番号です。ルータにケーブルを挿す物理的な「ポート(接続口)」とは別の意味です。IPアドレス:ポート番号の形で組み合わせを表します。
たとえば、同じサーバへTCPで通信する2台のPCが、どちらも送信元ポート50000を使っていたとします。
家の中の送信元 | NAPTで変換した外向きの送信元 |
|---|---|
PC A:192.168.1.2:50000 | 203.0.113.10:40001 |
PC B:192.168.1.3:50000 | 203.0.113.10:40002 |
外から見るとIPアドレスは同じですが、ポート番号が違うので通信を区別できます。返信が40001宛てならPC Aへ、40002宛てならPC Bへ、対応表に従って宛先を戻して転送します。戻りのデータをどの端末へ渡すかも、この対応で分かるのです。
実際の対応付けにはプロトコルや相手先なども関係し、この表は単純化した例です。また、ポート番号は毎回必ず別の値に変更するわけではなく、元の番号を使える場合もあります。203.0.113.10は説明用に予約されたアドレスです。
ユウキ「外では同じ住所でも、窓口の番号が違うんだ」
Sandy「せや。戻ってきた通信も、対応表を見て元の相手へ返すんや」
IPv6は128ビットのアドレスを使い、IPv4より大幅に広いアドレス空間を持ちます。ただし、IPv4とIPv6は異なる方式なので、両方を動かしたり変換したりする仕組みが移行時に必要です。
ネットワーク構築は、線を引くだけではない
部署や教室ごとにどのアドレス範囲を使い、どこをルータでつなぐか。ネットワーク構築では、その分け方や通信の許可も設計します。
適切に分けると、ブロードキャストの届く範囲を限定するなど、通信や障害の影響範囲を管理しやすくなります。ただし、サブネットマスクを書き換えただけで、混雑や不正な通信が自動的に防げるわけではありません。 機器の接続、VLAN、経路、フィルタリングなどを合わせて考えます。
Sandy「区切っただけで安全になるなら、設計の人も苦労せえへん」
ユウキ「線じゃなくて、役割も決めるんですね」
オリジナル確認問題:次の一歩を選べる?
以下はこの記事独自の学習問題で、実際の共通テスト問題ではありません。
問1:経路表に192.168.0.0/16と192.168.2.0/24がある。宛先192.168.2.40にはどちらが優先される?
答え:192.168.2.0/24。 両方に一致しますが、先頭24ビットまで一致する経路のほうが具体的だからです。
問2:通常のIPv4 LANで、192.168.1.0/26の割り当て可能なアドレス数は?
答え:62個。 ホスト部は32−26=6ビットなので、2の6乗−2=64−2=62です。ネットワークアドレスは192.168.1.0、ブロードキャストアドレスは192.168.1.63、割り当て範囲は.1〜.62です。
問3:172.20.1.5と172.40.1.5のうち、RFC 1918のプライベート範囲に入るのは?
答え:172.20.1.5だけ。 172.16〜172.31が対象です。「172で始まる」という条件だけでは判断できません。
まとめ:1台ずつではなく、まとまりで考える
ルータは経路表を使い、宛先に応じた転送先を決めます。その判断に使うまとまりを、プレフィックス長やサブネットマスクで表せます。内部のプライベートアドレスと外部を橋渡しする仕組みがNAT/NAPTです。
ユウキ「1台ずつじゃなくて、まとまりで覚える」
Sandy「せや。設定画面の数字が、ただの呪文やなくなってきたやろ」
次にIPアドレスを見るときは「どの範囲の仲間か」「外へ出るとき誰へ渡すか」を確かめてみてください。
前の範囲を振り返るなら、パケット・TCP/UDP・スイッチの役割を学ぶ第31話|記事原稿|パケット・TCP/UDP・ネットワーク機器も参照できます。
Sandboxでは、プログラミングを通じて、普段使う仕組みを作る側から学べます。