自分の名前で届いたファイル。でも、自分は送っていない――。
表示名だけでは、本当に誰が送ったのか分かりません。中身が書き換わっていないかも気になります。
先に要点:ハッシュ・署名・証明書は、確かめるものが違う
仕組み | 役割 | それだけでは分からないこと |
|---|---|---|
ハッシュ | データから値を計算し、信頼できる基準と比べて変更・破損を調べる | 誰が作ったか、どちらが正しい版か |
デジタル署名 | 署名者の秘密鍵で作り、公開鍵で出所や改変の有無を確かめる | 内容が事実か、最新版か |
電子証明書 | 公開鍵と、人物・組織・ドメイン名などの対象を結び付ける | その相手の善意や、文書の内容の正しさ |
「データは変わっていないか」「どの鍵で署名されたか」「その鍵は誰のものか」を分けるのがポイントです。署名の検証には、正しい相手の公開鍵を使うことも必要です。
文化祭のタイムテーブルを例に、この3つがどうつながるかを見ていきましょう。
自分が送っていないファイルが、自分の名前で届いた
文化祭前夜。クラスのグループに「タイムテーブル、直しといたよ」とファイルが届きました。表示名はユウキ。でも、ユウキは送っていません。
ユウキ「名前は俺だけど、これ送ってない」
Sandy「表示名だけやと、誰が出したか決まらへん。中身も確かめよか」
元の表と見比べても、どこが違うのか、すぐには分かりませんでした。変わっていたのは、集合時刻の「8時」を「9時」にした一行です。
見た目の比較も役立ちますが、細かな変更を見落とすことがあります。また、差が分かったとしても、どちらが正しい版かは別の問題です。
ハッシュ関数:データから計算する「指紋」
ハッシュ関数は、データを入力すると一定の長さの値を計算する仕組みです。ここでは、改変の検知などに使う暗号学的ハッシュ関数のSHA-256を例にします。計算結果はハッシュ値、またはメッセージダイジェストと呼びます。
「データの指紋」と考えるとイメージしやすいですが、すべてのデータに絶対に異なる値を割り当てる仕組みではありません。
同じバイト列を同じハッシュ関数へ入れると、必ず同じ値になります。
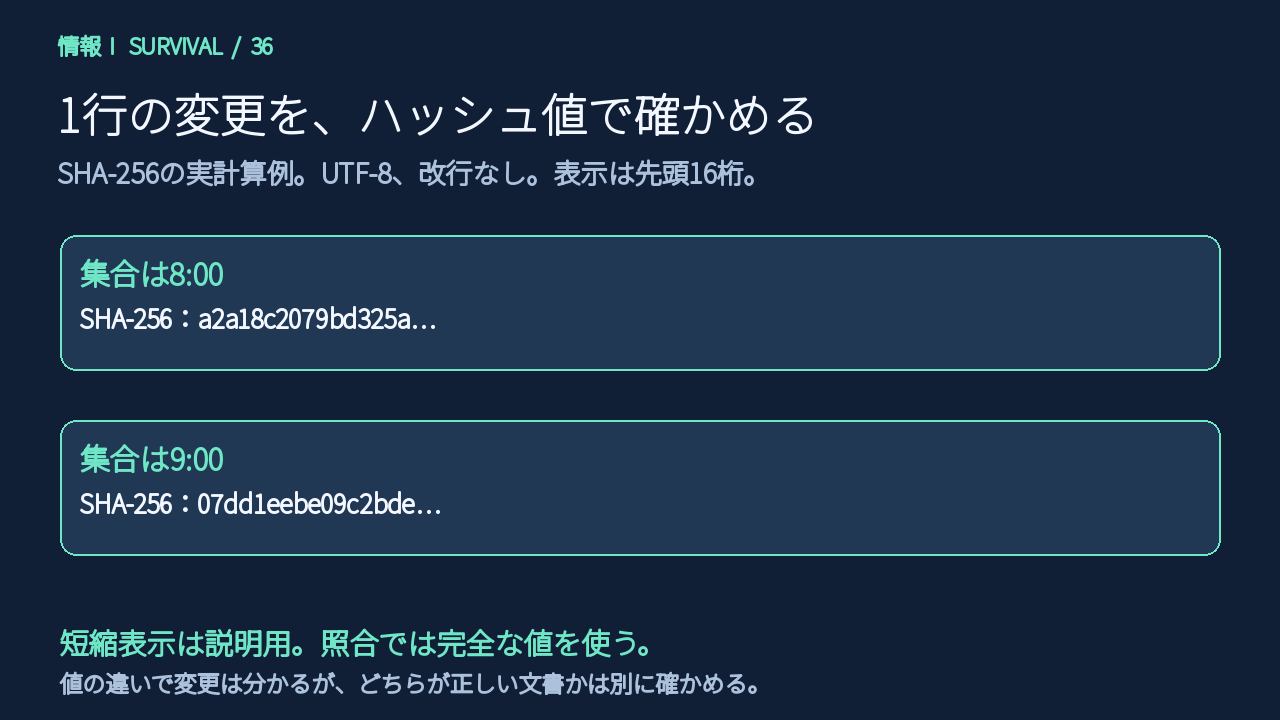
図は「集合は8:00」と「集合は9:00」を、UTF-8・改行なしでSHA-256に入力した実計算例です。図では先頭16桁だけ示していますが、実際の照合では完全な値を使います。SHA-256の出力は256ビットで、16進数では64桁です。
Sandy「人間が一行ずつ探す代わりに、機械に値を計算してもらうんや」
ユウキ「指紋が違えば、データも違うんだね」
その通りです。同じ関数で計算した値が違えば、入力データは異なります。一方、「値が同じなら、数学的に絶対同じデータ」とまでは言えません。
一方向性と衝突:暗号化とは違う
ハッシュの主な性質を整理しましょう。
性質 | 意味 |
|---|---|
同じ入力なら同じ値 | 同じ条件で計算した結果は一致する |
小さな変更でも出力が大きく変わる | 一部の変更を出力の変化として見つけやすい |
一方向性 | 値から、その値になる入力を見つけるのが困難 |
衝突困難性 | 異なる入力で同じ値になる組を見つけるのが困難 |
出力が固定長で、入力の種類のほうが多いため、異なるデータが同じハッシュ値になる「衝突」は原理的に存在します。安全な暗号学的ハッシュ関数は、衝突を実用的に見つけにくくする設計です。「1文字変わったら絶対に違う値」「出力の全桁が必ず変わる」という保証ではありません。
また、ハッシュは暗号化ではなく、元の文へ戻す「復号」の処理はありません。ただし、短い入力を候補から計算して一致するものを探すことはできます。「元を絶対に推測できない」とも違います。
ハッシュ値だけでは、作成者は分からない
ダウンロードしたファイルのハッシュ値を計算し、配布元が示す値と比べると、変更や破損の確認に役立ちます。
ただし、比較する元の値を信頼できることが前提です。
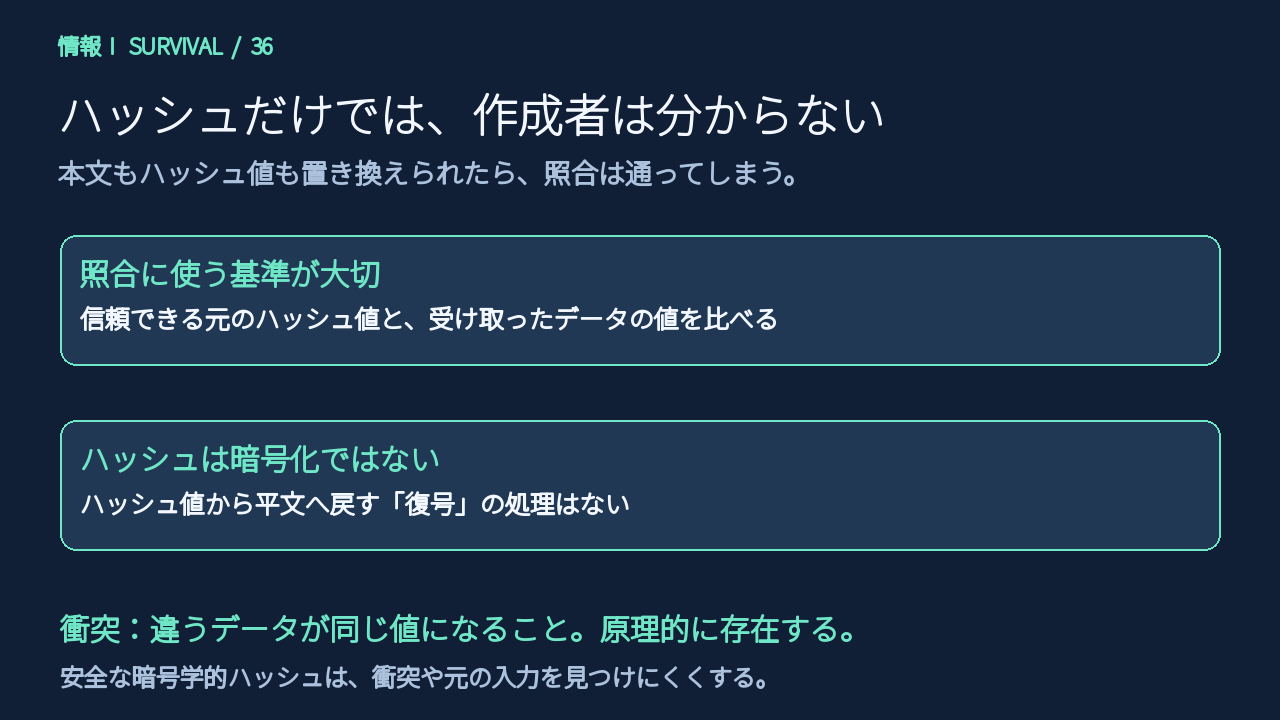
攻撃者が本文を書き換えられるうえに、掲載されているハッシュ値も書き換えられたらどうでしょう。変更後の本文から計算した値を添えれば、照合は通ってしまいます。
ユウキ「値が合ったのに、偽物の可能性があるの?」
Sandy「答え合わせの模範解答まで、同じ相手が書き換えたらあかんやろ」
ハッシュの一致は、それだけで「ユウキが作成した」証拠にはなりません。また、ハッシュ値を比べても、変更箇所がどの一行かは分かりません。場所を特定するには、差分を調べるなど別の処理が必要です。
デジタル署名:本人の秘密鍵で作り、公開鍵で検証
デジタル署名では、署名する側が秘密鍵を使って署名を生成します。検証する側は、対応する公開鍵を使い、受け取ったデータと署名の対応を確認します。
ユウキが署名するならユウキの秘密鍵、ハルカが検証するならユウキの公開鍵を使います。
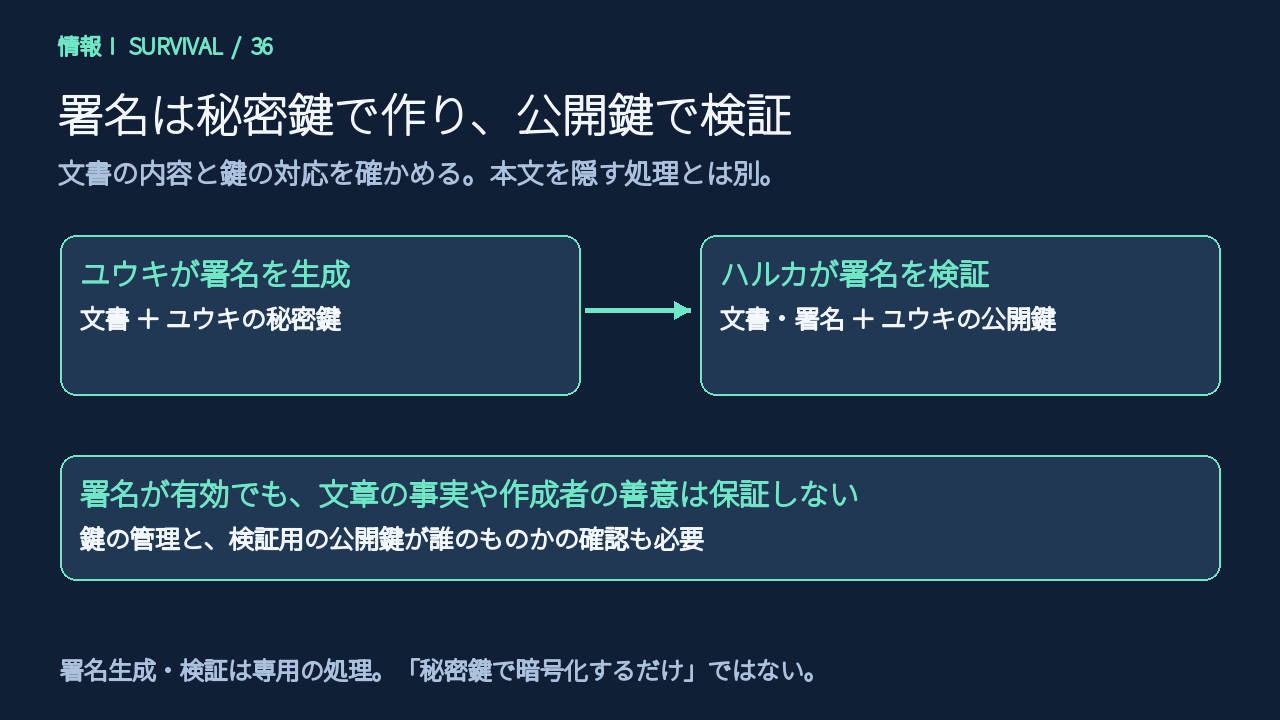
文化祭の表に署名を付けて送るなら、基本の流れは次のとおりです。
- ユウキが、表のデータと自分の秘密鍵を使って署名を作る。
- 表のデータと署名を、ハルカへ送る。秘密鍵は送らない。
- ハルカが、受け取ったデータ・署名・ユウキの公開鍵を使って検証する。
一般的な署名方式では、この処理の中で文書のハッシュを利用します。同じ署名を付けたまま表の「8時」を「9時」に書き換えても、検証は通らなくなります。 攻撃者がハッシュ値を計算し直すだけでは、ユウキの秘密鍵による正しい署名を新たに作れません。適切な署名方式と鍵管理が前提です。
人が一行ずつ見比べる代わりに機械で確かめられますが、ハッシュを計算する機械は、対象のデータを読み取って処理します。
教科書で「ハッシュ値を秘密鍵で暗号化し、公開鍵で復号して比べる」と説明される場合があります。これは一部の仕組みをイメージするための説明です。実際には署名生成・署名検証という専用の演算を行い、すべての署名方式がハッシュ値を復号して取り出すわけではありません。
署名が有効なら、何が分かる?
安全な方式が正しく使われ、鍵が適切に管理されていることを前提に、署名は次を支えます。
性質 | 署名が支えること |
|---|---|
本人性・出所の確認 | 対応する秘密鍵を使って署名されたと確かめる |
完全性 | 署名対象のデータへの改変を検知する |
否認防止 | 後から署名したことを否定しにくくする証拠になる |
ただし、直接確認しているのはデータ・署名・公開鍵の対応です。秘密鍵が盗まれれば、他人が署名できるおそれがあります。公開鍵が本当にユウキのものかも確認しなければなりません。
署名が有効でも、「本人が一文字ずつ自分で書いた」「内容が事実」「必ず最新版」という保証にはなりません。本人が他人の作った文書へ署名した場合や、古い正規版が再送された場合も考えられます。
暗号化と署名:同じ鍵の言葉でも目的が違う
前編の公開鍵暗号と、今回の署名を並べてみましょう。
秘密にするときは受信者の公開鍵で暗号化し、署名を作るときは署名者の秘密鍵を使います。
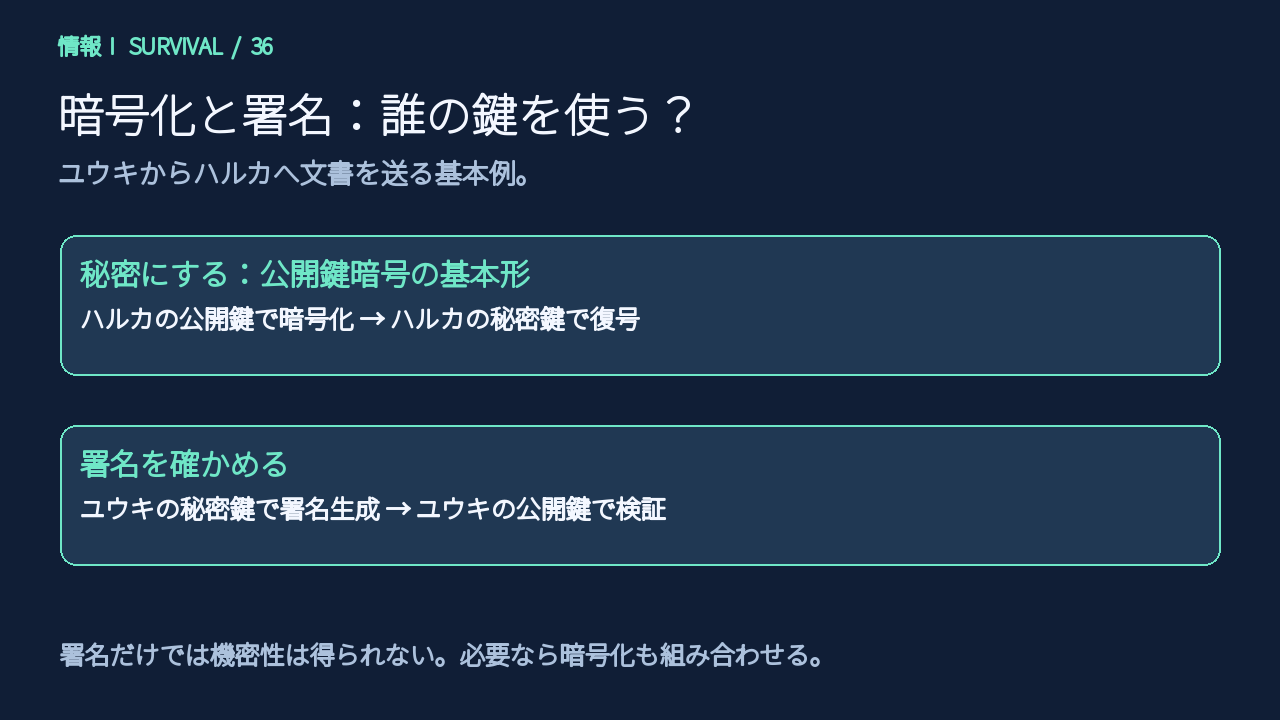
目的 | ユウキが行う処理 | ハルカが行う処理 |
|---|---|---|
ハルカだけに読めるようにする | ハルカの公開鍵で暗号化 | ハルカの秘密鍵で復号 |
ユウキの署名を確かめてもらう | ユウキの秘密鍵で署名生成 | ユウキの公開鍵で検証 |
ユウキ「署名が付いた文書なら、中身も読めなくなる?」
Sandy「ならへん。署名は、秘密にする仕事と別や」
署名だけでは機密性は得られません。秘密にもしたい場合は、暗号化を組み合わせます。
署名を作る秘密鍵を「署名鍵」、検証に使う公開鍵を「検証鍵」と呼ぶこともあります。「電子署名」はより広い概念として使われ、その中に公開鍵技術を用いるデジタル署名が含まれます。ここでは技術上の違いを扱い、法律上の効力の判断には踏み込みません。
電子証明書:その公開鍵は、誰のもの?
署名を検証するには公開鍵が必要です。では、その公開鍵を誰かが「ユウキのものです」と偽って渡したらどうなるでしょう。
攻撃者が自分の秘密鍵で署名し、対応する自分の公開鍵を「ユウキの公開鍵」として渡せば、その組み合わせでは検証が通ります。計算が合うことと、その鍵がユウキのものだということは別です。この結び付きを確かめるために、電子証明書を使います。
電子証明書は、公開鍵と対象の名前などの情報を結び付け、発行者のデジタル署名を付けたデータです。
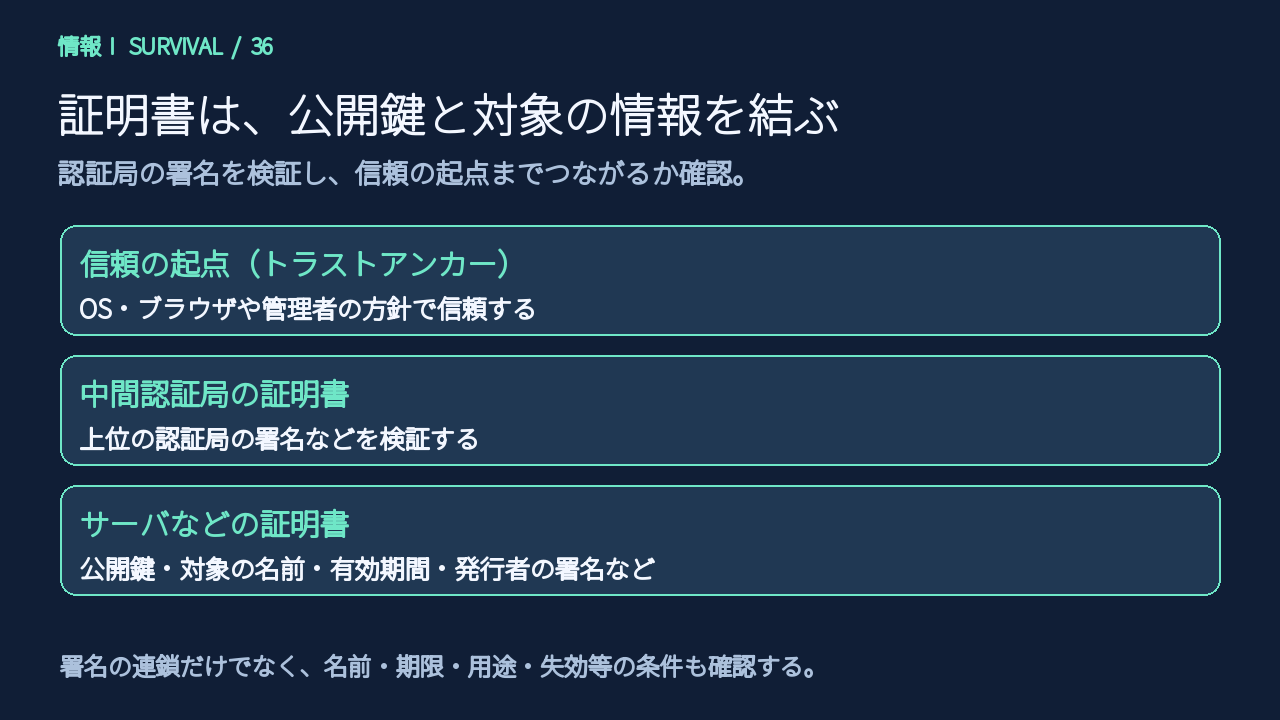
認証局(CA:Certification Authority)が発行する証明書には、公開鍵、対象を識別する情報、有効期間、発行者の署名などが含まれます。Webサーバなら、接続先のドメイン名などと公開鍵の結び付きを確認します。
Sandy「鍵が合ってるだけやのうて、その鍵の名札も確かめるんや」
ユウキ「でも、認証局の署名を確認する鍵は誰のもの?」
証明書チェーンと、信頼の起点
サーバの証明書が中間認証局によって署名され、中間認証局の証明書も上位の認証局によって署名されている、というつながりを検証します。これが証明書チェーンです。
証明書を確かめるときは、発行者の公開鍵で署名を検証し、さらにその発行者の証明書も確かめる、という形でたどります。
その先には、OSやブラウザ、組織の管理者などの方針で、あらかじめ信頼する「信頼の起点」があります。一般的なWebでは、信頼するルート認証局の証明書(ルート証明書)などとして管理されています。
最上位の証明書が自分自身の署名を持っていることだけで、信用が無条件に生まれるわけではありません。あらかじめ何を信頼するかという方針が、検証の出発点です。
また、署名のつながりだけでなく、接続先の名前、有効期限、用途、失効などの条件も確認します。失効は、秘密鍵の漏えいなどの理由で、期限前でも証明書を無効として扱うための仕組みです。確認方法や扱いは利用環境にもよります。
PKIとTLS:証明書を、通信の保護につなげる
PKI(Public Key Infrastructure:公開鍵基盤)は、公開鍵を信頼して使うための仕組み全体です。証明書の発行・配布・検証・失効、認証局や運用のルールなどを含みます。
一般的な証明書を使うHTTPS接続では、TLSが証明書の検証や秘密鍵の所持の確認、鍵共有などを組み合わせ、通信を保護します。証明書を提示するだけでは、その秘密鍵を接続相手が持っていると証明したことにはならず、通信手順の中の確認も必要です。
ここでは、証明書で公開鍵と接続先の結び付きを確認し、通信手順の中で秘密鍵の所持も確かめる、という役割を押さえましょう。
実際の順序はTLSの版や接続方式で異なります。TLS 1.3では鍵共有を早い段階で始め、証明書なども暗号化して送ります。「証明書を確認してから、必ず鍵共有が始まる」という固定順では覚えないようにしましょう。再接続時の早期データ(0-RTT)などの詳細は、この回では扱いません。
また、証明書の検証が通っても、サイト運営者の善意や商品の実在まで保証するわけではありません。これはHTTPSの回で学んだ「通信の保護と、お店の信用は別」という区別につながります。
オリジナル確認問題:どこまで確認できた?
以下はこの記事独自の学習問題で、実際の共通テスト問題ではありません。
問1:本文とハッシュ値が同じ場所にあり、両方を攻撃者が書き換えられる。一致すれば正規の本文と言える?
答え:言えません。 変更後の本文に合う値も作れるためです。照合する基準の信頼性が必要です。
問2:アオイが文書に署名した。レンが検証するとき、使うのは誰のどの鍵?
答え:アオイの公開鍵。 署名生成はアオイの秘密鍵、検証は対応するアオイの公開鍵です。レンの秘密鍵で検証するのではありません。
問3:署名が有効なら、文書の内容は必ず事実で、最新版でもある?
答え:どちらも保証しません。 署名の有効性と、記載内容の真偽・版の新しさは別の確認です。
まとめ:中身・鍵・鍵の名札を分ける
ハッシュはデータから値を計算し、信頼できる基準との照合に使います。署名は秘密鍵で作り、公開鍵で検証します。証明書とPKIは、公開鍵と対象の結び付きを信頼して使う仕組みです。
ユウキ「同じ表示名だから本物、で終わっちゃだめなんだ」
Sandy「せや。何を確かめた結果なのかまで、分けて考えるんやで」
文化祭の表は、ユウキが担任と直接確認し、正規の表とそのハッシュ値を、先生だと確認できる連絡経路で知らせ直しました。これは信頼できる基準を伝える例であり、先生がハッシュ値を投稿するだけでデジタル署名や認証局と同じ仕組みになるわけではありません。
Sandboxでは、プログラミングを通じて、身近なサービスの仕組みを作る側から学べます。